



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

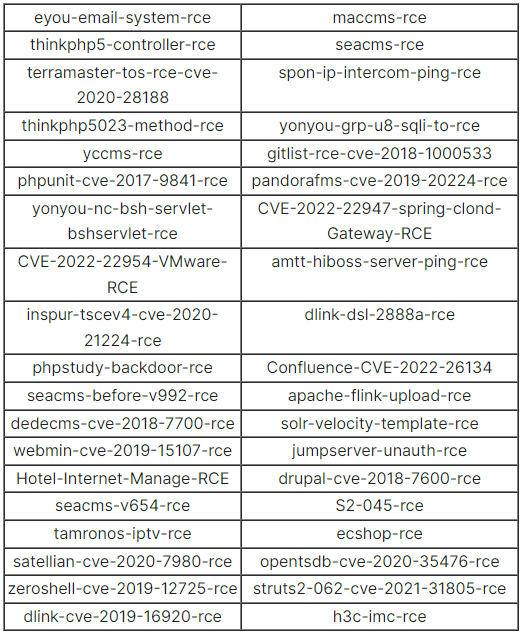
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru