



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

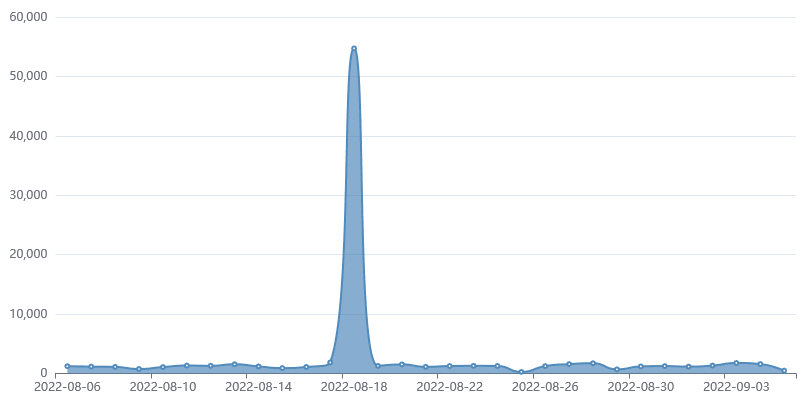
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru