



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

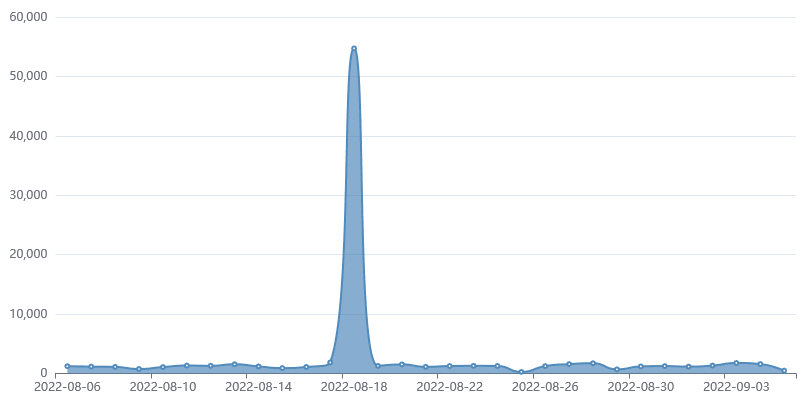
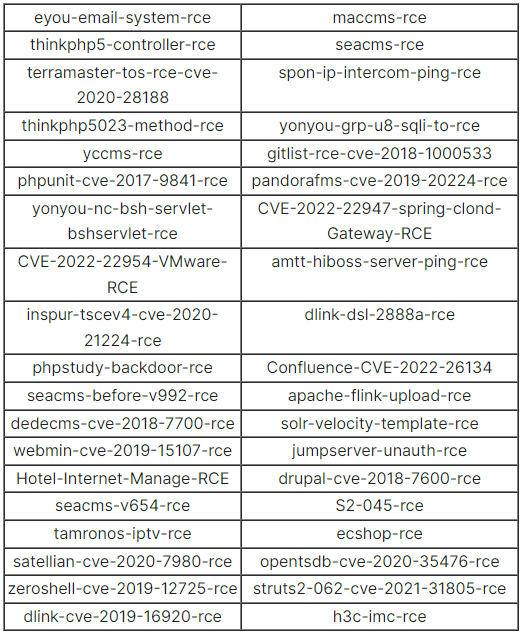
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru