



Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

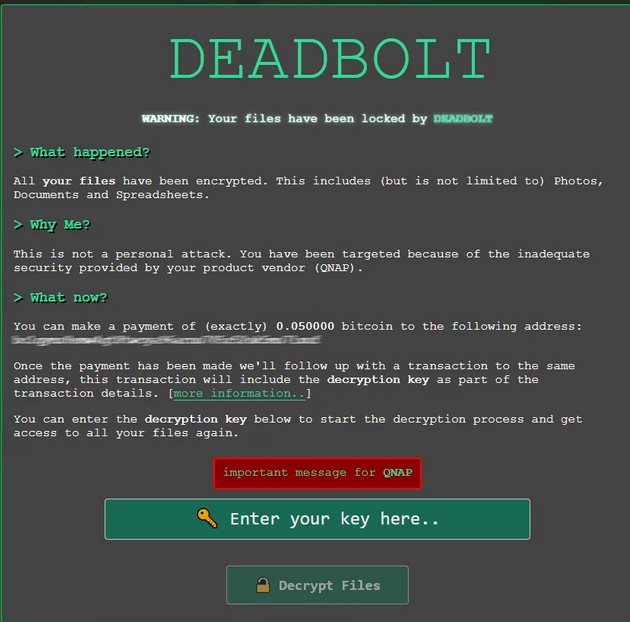
Шифровальщик DeadBolt, заточенный под сетевые накопители (NAS), все еще актуален как угроза. Жертвами вымогательства чаще всего становятся представители малого и среднего бизнеса; эксперты Group-IB зафиксировали также несколько атак на ведущие российские вузы и провели анализ образца, полученного в ходе одного из инцидентов.

Вредонос DeadBolt известен не только своей избирательностью, но также тем, что требует выкуп не только у жертвы (0,03-0,05 биткоина, то есть менее $1000 по текущему курсу), но и у производителя NAS-устройств — QNAP или ASUStor (50 BTC за детали используемой уязвимости и мастер-ключ). Необычен также способ передачи ключа расшифровки после уплаты выкупа: жертва получает его в деталях блокчейн-транзакции (внутри кода OP_RETURN).


Анализ семпла DeadBolt (файла ELF), полученного при разборе одной из недавних атак, показал, что вредонос написан на Golang и представляет собой 32-битную программу для Linux/ARM. При запуске в режиме шифрования зловред загружает список расширений для поиска и конфигурацию из указанного в командной строке файла JSON (после загрузки перезаписывается нулевыми байтами и удаляется, чтобы предотвратить восстановление содержимого).

Шифрование данных осуществляется с помощью AES-128 в режиме CBC, при этом используется многопоточная обработка. Расшифровка запускается автоматически через веб-интерфейс NAS после ввода ключа, оплаченного жертвой. По завершении процесса вредоносная программа удаляет свои файлы.

Вывода данных при заражении DeadBolt не происходит (операторы шифровальщиков обычно прибегают к краже, чтобы угрожать публикацией в случае неуплаты выкупа). Среди жертв вымогательских NAS-атак числятся представители малого и среднего бизнеса, учебные заведения, физлица; их прописка при этом (страна), похоже, не имеет значения.

Криминальная группировка, стоящая за DeadBolt, активна в интернете как минимум с начала 2022 года. В январе число зараженных устройств исчислялось тысячами, а сейчас уже перевалило за 20 тысяч — по крайней мере, так пишет голландская полиция, которой удалось обманом собрать 155 ключей расшифровки, прежде чем злоумышленники спохватились и усилии контроль платежей.

Вектор атаки DeadBolt долго оставался неизвестным; сами злоумышленники утверждали, что используют уязвимость нулевого дня. В начале прошлого месяца на фоне новой волны атак DeadBolt вышел патч для QTS, подтвердивший гипотезу 0-day (CVE-2022-27593).

Рекомендации Group-IB по защите NAS от подобных атак:

  • не пренебрегать обновлением программного обеспечения / прошивки NAS-устройств;
  • настроить двухфакторную аутентификацию (2FA) в учетной записи администратора;
  • включить SystemConnectionLogs (журнал подключений) на устройстве;
  • настроить отправку событий журналов (системного и SystemConnectionLogs) на удалённый Syslog-сервер;
  • использовать сильные пароли;
  • отключить учетную запись admin и создать отдельный аккаунт с правами администратора;
  • отключить неиспользуемые сервисы (FTP, Telnet и т. п.);
  • переназначить порты основных служб (SSH, FTP, HTTP/HTTPS), заданные по умолчанию;
  • отключить автоматический проброс портов в myQNAPcloud.
Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru