



Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Шифровальщик DeadBolt, заточенный под сетевые накопители (NAS), все еще актуален как угроза. Жертвами вымогательства чаще всего становятся представители малого и среднего бизнеса; эксперты Group-IB зафиксировали также несколько атак на ведущие российские вузы и провели анализ образца, полученного в ходе одного из инцидентов.

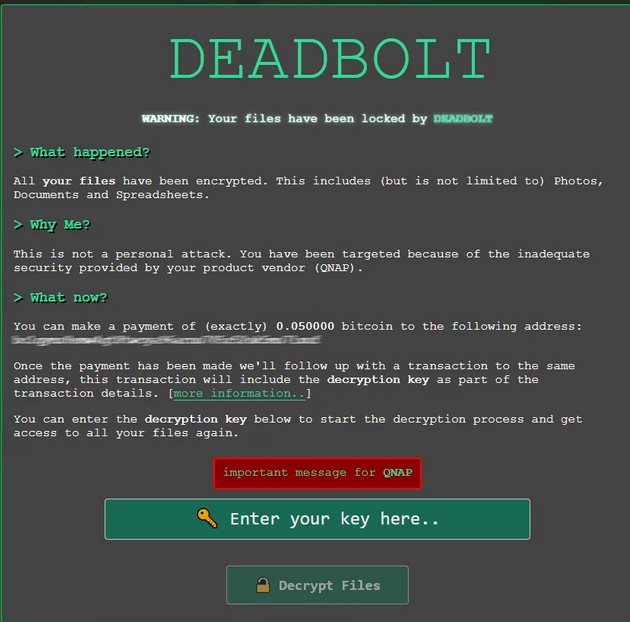
Вредонос DeadBolt известен не только своей избирательностью, но также тем, что требует выкуп не только у жертвы (0,03-0,05 биткоина, то есть менее $1000 по текущему курсу), но и у производителя NAS-устройств — QNAP или ASUStor (50 BTC за детали используемой уязвимости и мастер-ключ). Необычен также способ передачи ключа расшифровки после уплаты выкупа: жертва получает его в деталях блокчейн-транзакции (внутри кода OP_RETURN).


Анализ семпла DeadBolt (файла ELF), полученного при разборе одной из недавних атак, показал, что вредонос написан на Golang и представляет собой 32-битную программу для Linux/ARM. При запуске в режиме шифрования зловред загружает список расширений для поиска и конфигурацию из указанного в командной строке файла JSON (после загрузки перезаписывается нулевыми байтами и удаляется, чтобы предотвратить восстановление содержимого).

Шифрование данных осуществляется с помощью AES-128 в режиме CBC, при этом используется многопоточная обработка. Расшифровка запускается автоматически через веб-интерфейс NAS после ввода ключа, оплаченного жертвой. По завершении процесса вредоносная программа удаляет свои файлы.

Вывода данных при заражении DeadBolt не происходит (операторы шифровальщиков обычно прибегают к краже, чтобы угрожать публикацией в случае неуплаты выкупа). Среди жертв вымогательских NAS-атак числятся представители малого и среднего бизнеса, учебные заведения, физлица; их прописка при этом (страна), похоже, не имеет значения.

Криминальная группировка, стоящая за DeadBolt, активна в интернете как минимум с начала 2022 года. В январе число зараженных устройств исчислялось тысячами, а сейчас уже перевалило за 20 тысяч — по крайней мере, так пишет голландская полиция, которой удалось обманом собрать 155 ключей расшифровки, прежде чем злоумышленники спохватились и усилии контроль платежей.

Вектор атаки DeadBolt долго оставался неизвестным; сами злоумышленники утверждали, что используют уязвимость нулевого дня. В начале прошлого месяца на фоне новой волны атак DeadBolt вышел патч для QTS, подтвердивший гипотезу 0-day (CVE-2022-27593).

Рекомендации Group-IB по защите NAS от подобных атак:

  • не пренебрегать обновлением программного обеспечения / прошивки NAS-устройств;
  • настроить двухфакторную аутентификацию (2FA) в учетной записи администратора;
  • включить SystemConnectionLogs (журнал подключений) на устройстве;
  • настроить отправку событий журналов (системного и SystemConnectionLogs) на удалённый Syslog-сервер;
  • использовать сильные пароли;
  • отключить учетную запись admin и создать отдельный аккаунт с правами администратора;
  • отключить неиспользуемые сервисы (FTP, Telnet и т. п.);
  • переназначить порты основных служб (SSH, FTP, HTTP/HTTPS), заданные по умолчанию;
  • отключить автоматический проброс портов в myQNAPcloud.
Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru