



Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Злодеи используют вишинг для установки Android-банкера на смартфоны жертв

Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.

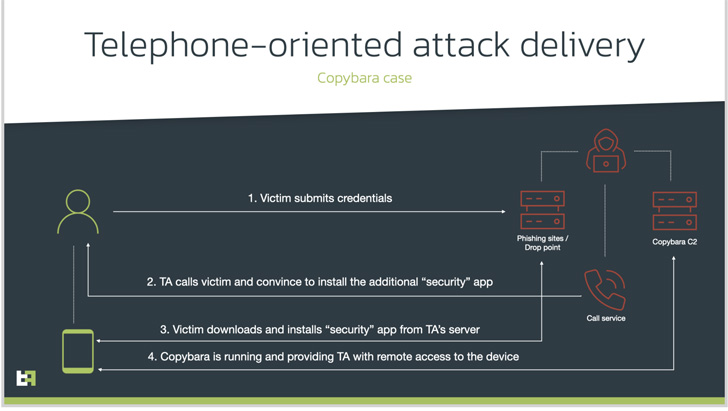
Есть одна из техник социальной инженерии, получившая название «доставка атаки по телефону» (Telephone-oriented attack delivery, TOAD). Её суть заключается в том, что злоумышленники звонят жертвам, предупредительно собрав всю необходимую информацию на мошеннических сайтах.

Звонящий представляется сотрудником банка, который предлагает установить некое мобильное предложение и выдать ему все положенные права. На деле такая программа оказывается трояном, открывающим удалённый доступ к устройству.

В описанном ThreatFabric случае мошенники предлагали жертвам установить вредоносную программу Copybara. Впервые этот троян был обнаружен в ноябре 2021 году, его использовали для наложения окон вредоноса поверх легитимных приложений. Так введённые данные попадали в руки преступников. Интересно, что Copybara часто путают с другим Android-вредоносом — BRATA.


В целом «капибара» мало чем отличается от стандартного трояна, открывающего удалённый доступ. Для выполнения своих задач зловред использует API AccessibilityService, специальные функции, предусмотренные в Android для людей с ограниченными возможностями.

Интересно, что Copybara даже удаляет загрузчик, чтобы при анализе экспертам было сложнее найти следы трояна. Дополнительно вредоносная инфраструктура позволяет операторам устанавливать шпионский софт SMS Spy, открывающий доступ к СМС-сообщениям и одноразовым кодам для двухфакторной аутентификации.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru