



Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Авторы банковского Android-трояна BRATA, который также обладает функциональностью вайпера, добавили своему детищу новые возможности по части закрепления на устройстве и кражи важной информации.

Итальянская компания Cleafy, занимающаяся изучением угроз для мобильных устройств, пристально наблюдала за активностью BRATA. Исследователи отметили, что в последних кампаниях троян несколько изменил свой подход, чтобы дольше оставаться в системе жертвы.

«Теперь действия BRATA уже напоминают целевые кибератаки APT-группировок (Advanced Persistent Threat). Отличительной особенностью такого подхода является упор на длительное присутствие в системе пользователя и кража конфиденциальных данных», — пишут специалисты в отчёте.

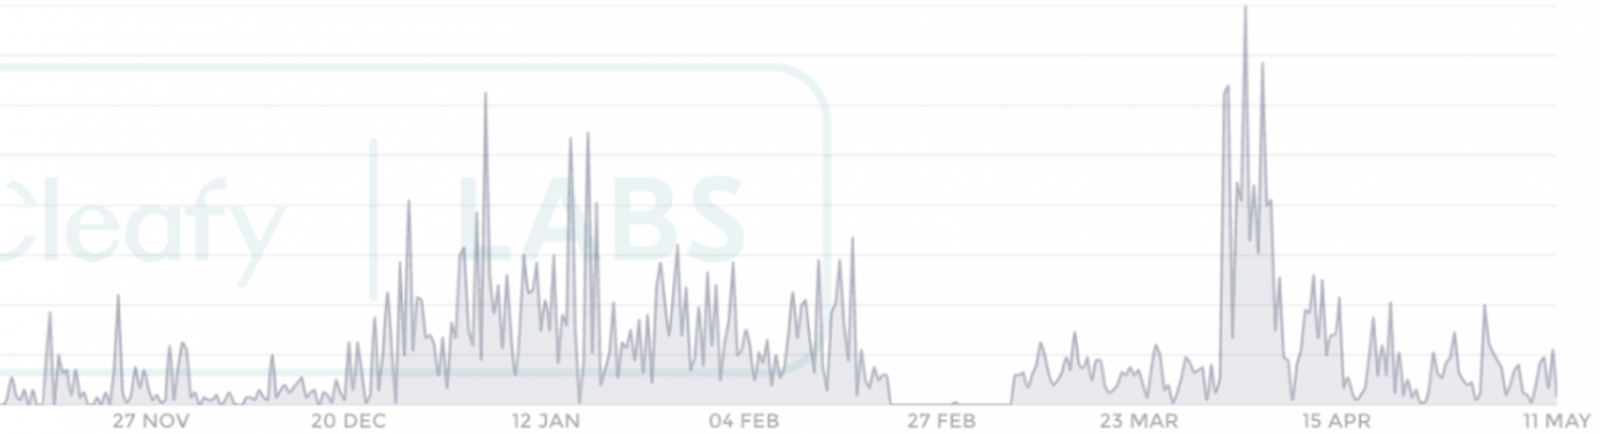
Всплески атак Android-вредоноса BRATA можно наблюдать на инфографике от экспертов Cleafy:


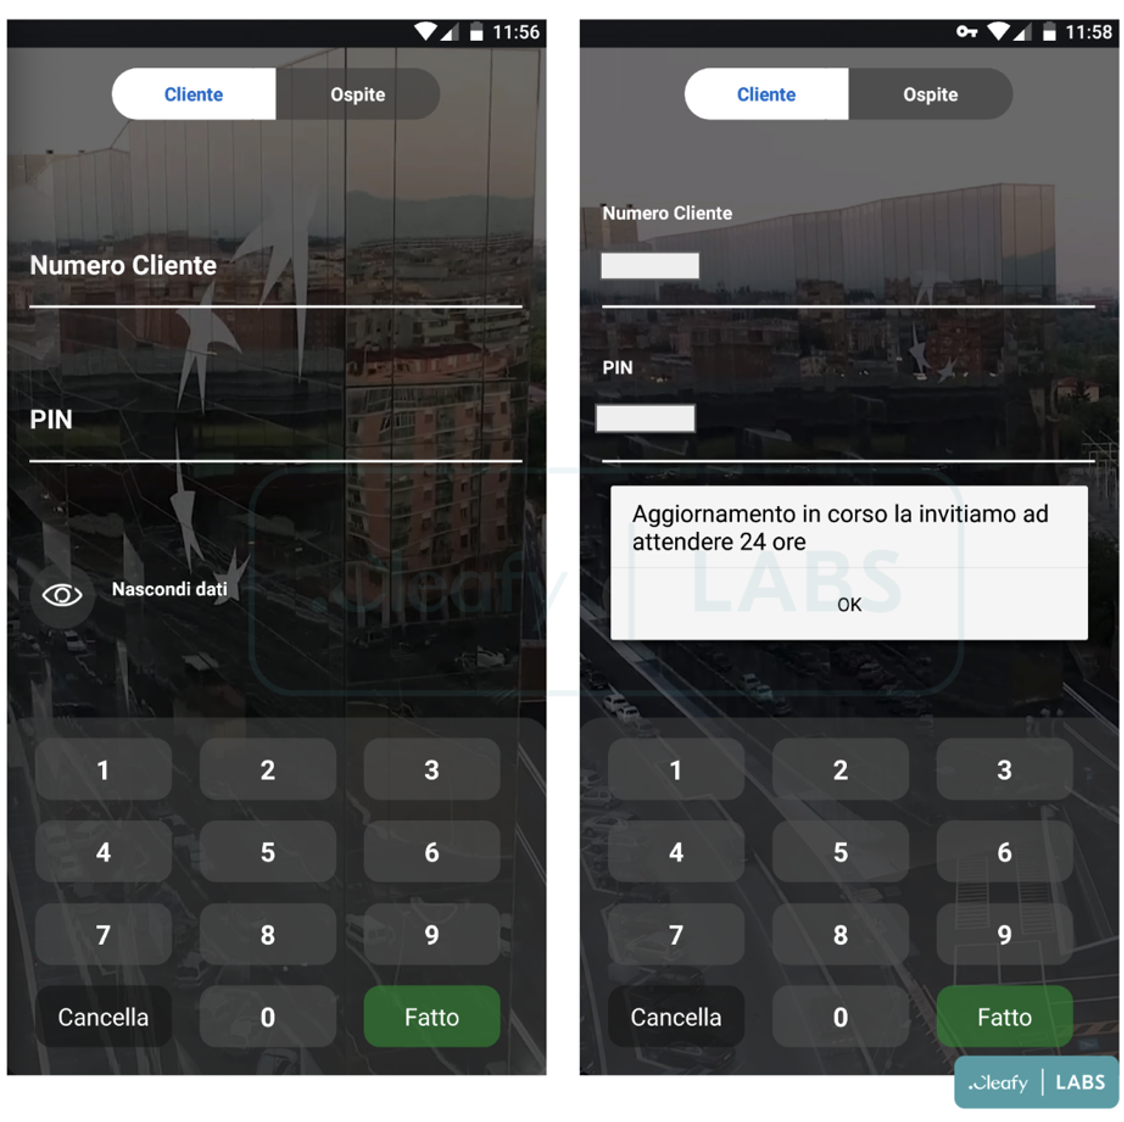
На целевой подход к атакам также указывает фокусировка BRATA на конкретной финансовой организации. Зловред переходит к следующей только в том случае, если упирается в контрмеры. Кроме того, BRATA теперь идёт в комплекте с фишинговым окном для наложения.


Попав в систему, Android-вредонос запрашивает разрешение на отправку и получение СМС-сообщений, что позволяет перехватывать одноразовые коды для аутентификации. BRATA также обращается к командному серверу, чтобы извлечь из ZIP-архива файл unrar.jar. Помимо прочего, троян обладает возможностями кейлогера.

Напомним, что в январе вредонос BRATA обзавёлся функциями отслеживания GPS и сброса устройства до заводских настроек. Последняя функциональностью используется для сокрытия следов присутствия в системе.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru