



Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Вредоносная программа для Android-устройств, известная под именем BRATA, обзавелась новыми функциями: отслеживание GPS, возможность использования нескольких каналов для коммуникации и даже сброс девайса до заводских настроек, чтобы скрыть следы своего присутствия в системе.

Вредонос BRATA первыми зафиксировали исследователи из «Лаборатории Касперского» в 2019 году. Тогда зловред открывал операторам удалённый доступ к мобильным устройствам жертв, большая часть которых находилась в Бразилии.

В декабре 2021 года отчёт специалистов Cleafy указал на появление BRATA в Европе. Злонамеренное приложение атаковало пользователей онлайн-банкинга и пыталось выкрасть учётные данные.

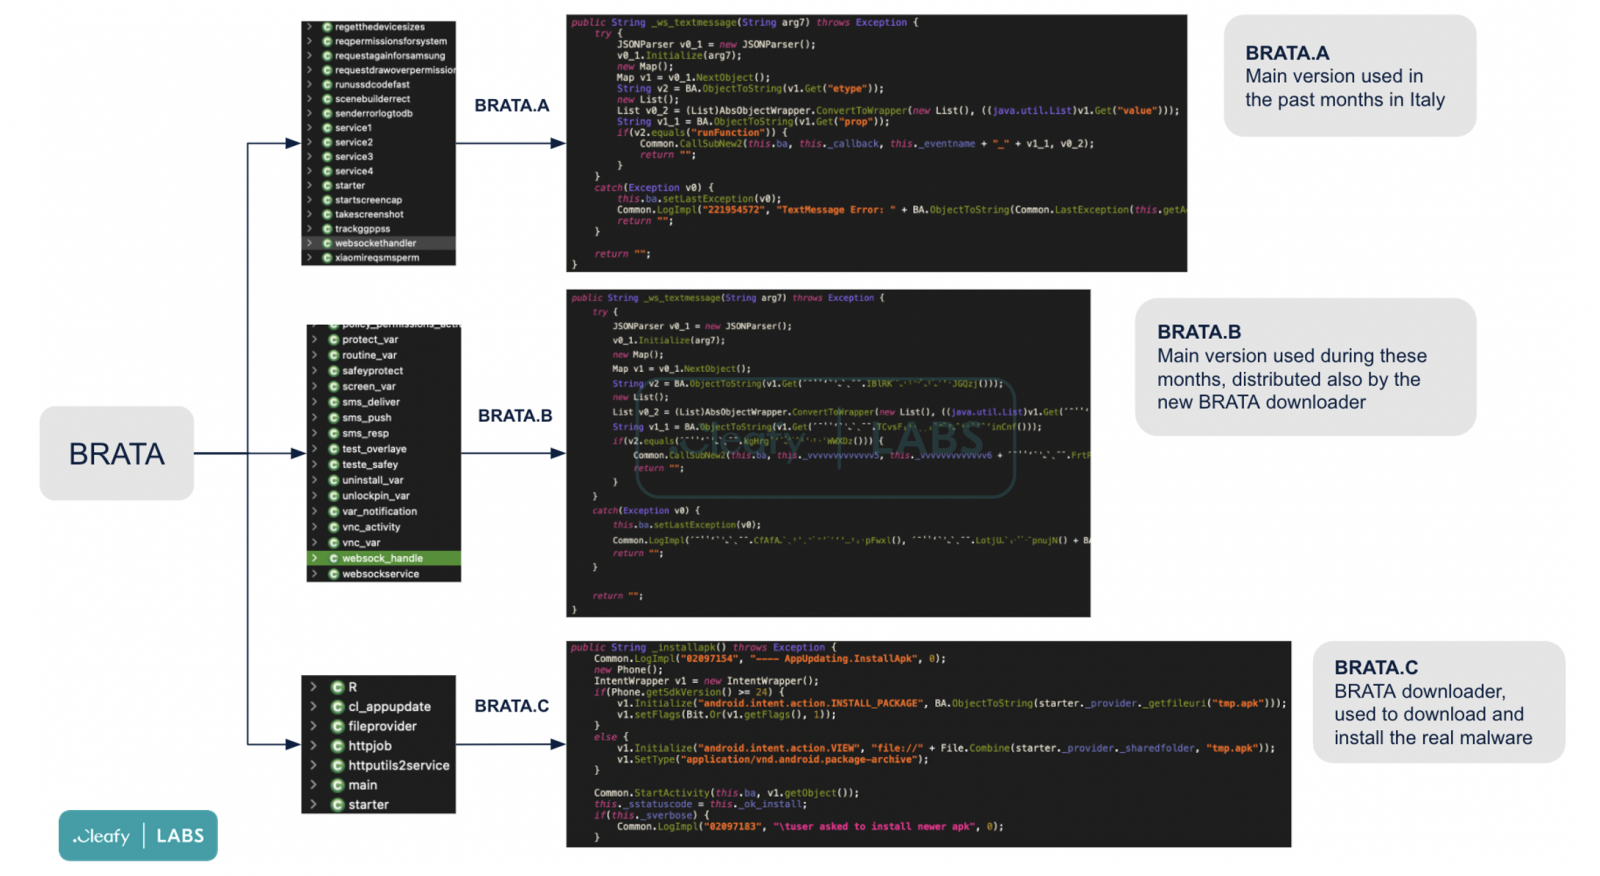
Команда Cleafy продолжила наблюдать за развитием зловреда и в итоге опубликовала новый анализ, в котором уже описываются недавно введённые функциональные возможности BRATA. Как отметили эксперты, Android-вредонос теперь атакует граждан Великобритании, Польши, Испании, Италии, Китая и Латинской Америки.

Каждый из новых вариантов программы нацелен на разный банковский софт, причём BRATA подстраивается и под язык, накладывая свои окна поверх легитимных приложений.


Разработчики вредоноса используют старые методы обфускации, архивируя APK-файл в зашифрованные JAR или DEX. Эта стратегия работает, поскольку мобильному зловреду удаётся обойти детектирование антивирусными движками на VirusTotal.


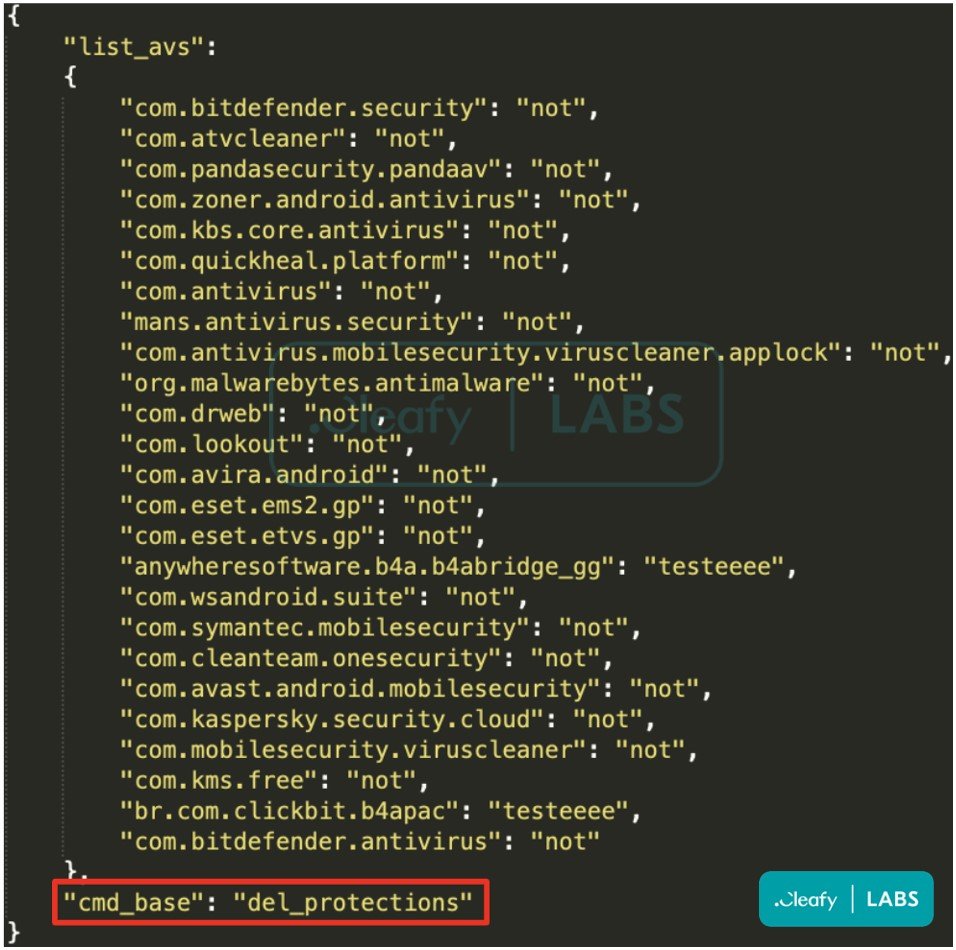
Перед извлечением данных BRATA пытается найти и завершить процессы антивирусных приложений, список которых можно найти на скриншоте соответствующей функции.


Наиболее пугающим нововведением от авторов вредоноса стала возможность сброса устройства к заводским настройкам. К такому злоумышленники прибегают только в двух случаях:

  1. Компрометация полностью удалась: зловред извлёк данные и осуществил мошенническую транзакцию.
  2. BRATA понял, что его запустили в виртуальной среде для анализа.

К сожалению, для конечного пользователя сброс будет значить потерю важной информации, личных фотографий и т. п.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru