



Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Доступен бесплатный декриптор для файлов, зашифрованных MafiaWare666

Умельцы из Avast создали декриптор для жертв шифровальщика MafiaWare666. Утилита выложена в общий доступ и предоставляется в пользование бесплатно.

В шифраторе вредоноса была найдена уязвимость, которая позволяет вернуть файлы жертвы без уплаты выкупа. Аналитики предупреждают, что созданный ими инструмент дешифровки может оказаться бесполезным против новых и неизвестных образцов.

Доступный в загрузках ИБ-компании декриптор стартует как интерактивный помощник и предоставляет выбор мест для поиска и расшифровки (по умолчанию все локальные диски). Чтобы подобрать нужный ключ, утилите, оперирующей списком известных паролей, нужна пара файлов, оригинальный и зашифрованный.

Пользователь также может создать резервные копии всех файлов, заблокированных зловредом, — на тот случай, если в ходе работы декриптора возникнут проблемы. Опция бэкапа по умолчанию включена, и эксперты рекомендуют ею воспользоваться.

Согласно Avast, написанный на C# шифровальщик MafiaWare666 также известен под именами JCrypt, RIP Lmao, BrutusptCrypt и Hades. Вредонос не использует обфускацию и другие средства защиты от анализа, а шифрование выполняет с помощью AES.

Поиск нужных файлов производится в папках «Рабочий стол», «Документы», «Изображения», «Музыка» и «Видео». К имени зашифрованных файлов добавляется расширение, которое зависит от семпла:

  • .MafiaWare666
  • .jcrypt
  • .brutusptCrypt
  • .bmcrypt
  • .cyberone
  • .l33ch

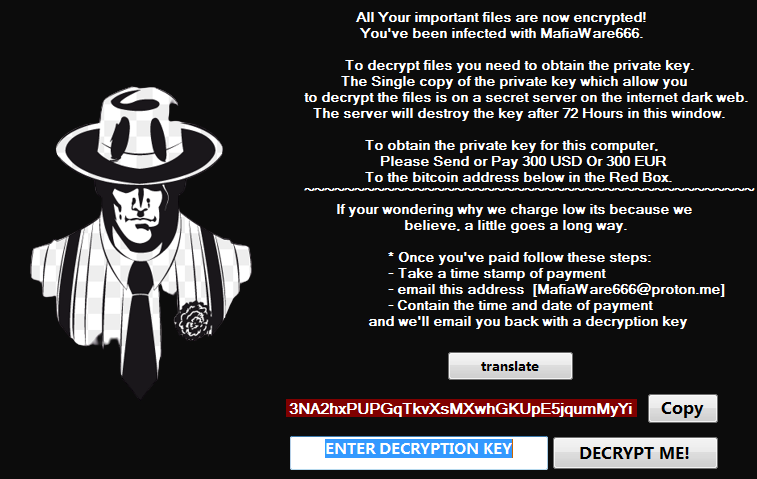
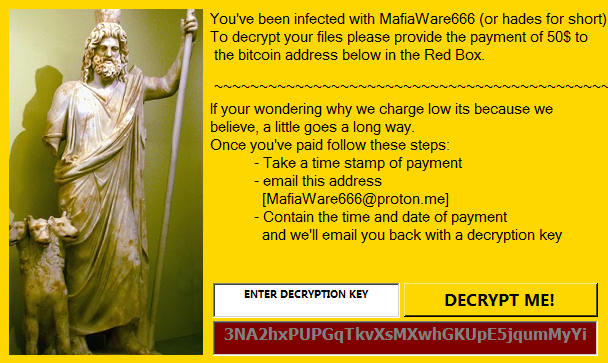
По завершении шифрования MafiaWare666 выводит окно с инструкциями по уплате выкупа в криптовалюте. Требуемые суммы невелики, от $50 до $300; некоторые более ранние варианты просят гораздо больше — до 1 биткоина ($20 тыс. по текущему курсу).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru