



Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Эксперты «Лаборатории Касперского» предупреждают о новой вредоносной кампании, использующей черную оптимизацию. Пользователей, ищущих кряки и кейгены, направляют на мошеннические сайты и под видом желанного софта заставляют запустить дроппер NullMixer, который внедряет в Windows более десятка разных троянских программ — даунлоудеров, шпионов, инфостилеров.

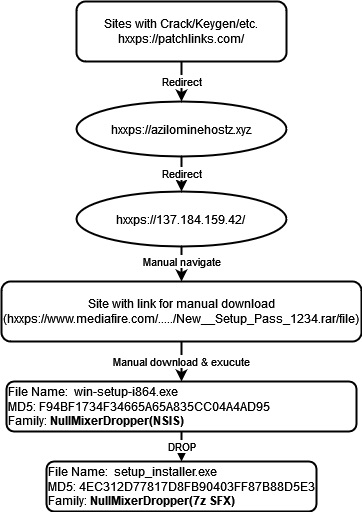
Когда потенциальная жертва пытается скачать находку, ее проводят через цепочку редиректоров на страницу с инструкциями по загрузке с файлообменника запароленного ZIP или RAR, который содержит NullMixer. Чтобы вывести свои сайты в топ поисковой выдачи, злоумышленники применяют нечистоплотные SEO-методы, такие как заполнение страниц расхожими ключевыми словами и фразами. Похожая тактика ранее наблюдалась в кампаниях GootLoader и SolarMarker, а в прошлом месяце — в атаках Redline.

Когда жертва высвобождает и запускает NullMixer, он скидывает свою полезную нагрузку — кучу вредоносных файлов. Некоторые из них при исполнении загружают дополнительных зловредов.


Включенный в схему заражения файл win-setup-i864.exe представляет собой NSIS-инсталлятор, популярный у разработчиков софта. В данном случае он извлекает и запускает setup_installer.exe, который на самом деле является архивным файлом, начиненным троянами.

Поочередный запуск вредоносов осуществляется через стартер setup_install.exe, который снабжен вшитым списком имен файлов и умеет пользоваться интерпретатором команд Windows NT. Этот компонент также пытается изменить настройки Microsoft Defender с помощью команды PowerShell — чтобы лучше скрыть полезную нагрузку NullMixer.

После запуска всех сброшенных файлов стартер подключается к C2-серверу, чтобы сообщить об успешной инсталляции. После этого оживших зловредов отпускают в свободное плавание.

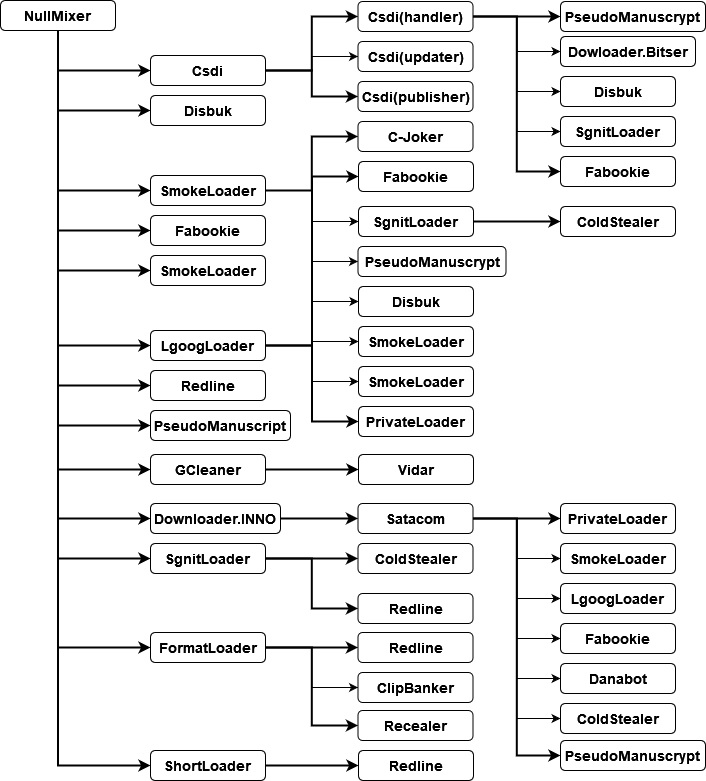
Мониторинг выявил множество вредоносных бинарников, доставляемых с помощью NullMixer. Среди них встречаются загрузчики вроде SmokeLoader и GCleaner, инфостилеры (Raccoon, Redline, Vidar), банкеры (DanaBot), шпионы (PseudoManuscrypt), опустошители криптокошельков (ClipBanker).


С начала года защитные решения Kaspersky заблокировали попытки заражения у 47 778 клиентов ИБ-компании. Повышенная активность NullMixer наблюдается в Бразилии, Индии, России, Италии, Германии, Франции, Египте, Турции и США.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru