



Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Эксперты «Лаборатории Касперского» предупреждают о новой вредоносной кампании, использующей черную оптимизацию. Пользователей, ищущих кряки и кейгены, направляют на мошеннические сайты и под видом желанного софта заставляют запустить дроппер NullMixer, который внедряет в Windows более десятка разных троянских программ — даунлоудеров, шпионов, инфостилеров.

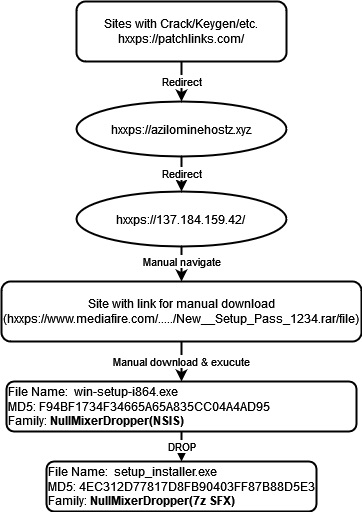
Когда потенциальная жертва пытается скачать находку, ее проводят через цепочку редиректоров на страницу с инструкциями по загрузке с файлообменника запароленного ZIP или RAR, который содержит NullMixer. Чтобы вывести свои сайты в топ поисковой выдачи, злоумышленники применяют нечистоплотные SEO-методы, такие как заполнение страниц расхожими ключевыми словами и фразами. Похожая тактика ранее наблюдалась в кампаниях GootLoader и SolarMarker, а в прошлом месяце — в атаках Redline.

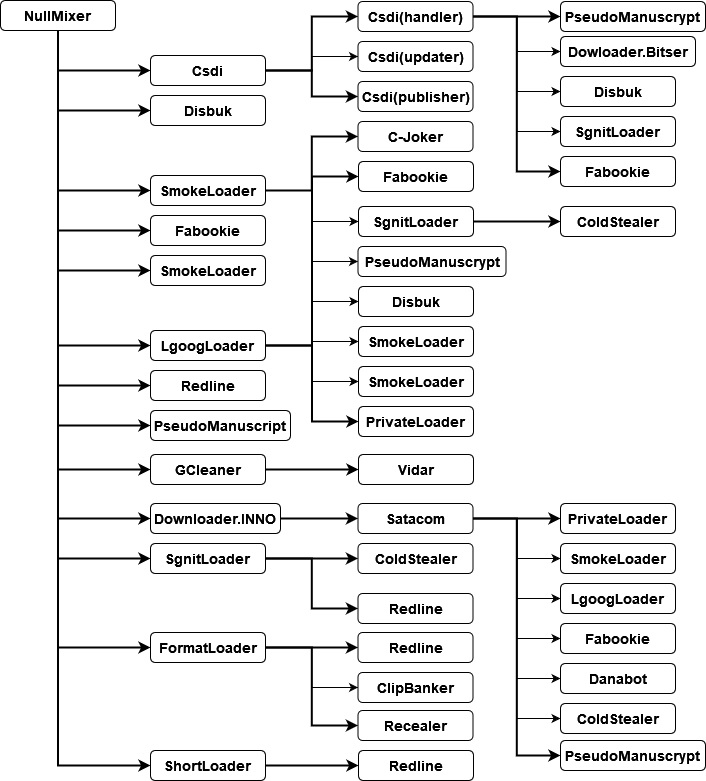
Когда жертва высвобождает и запускает NullMixer, он скидывает свою полезную нагрузку — кучу вредоносных файлов. Некоторые из них при исполнении загружают дополнительных зловредов.


Включенный в схему заражения файл win-setup-i864.exe представляет собой NSIS-инсталлятор, популярный у разработчиков софта. В данном случае он извлекает и запускает setup_installer.exe, который на самом деле является архивным файлом, начиненным троянами.

Поочередный запуск вредоносов осуществляется через стартер setup_install.exe, который снабжен вшитым списком имен файлов и умеет пользоваться интерпретатором команд Windows NT. Этот компонент также пытается изменить настройки Microsoft Defender с помощью команды PowerShell — чтобы лучше скрыть полезную нагрузку NullMixer.

После запуска всех сброшенных файлов стартер подключается к C2-серверу, чтобы сообщить об успешной инсталляции. После этого оживших зловредов отпускают в свободное плавание.

Мониторинг выявил множество вредоносных бинарников, доставляемых с помощью NullMixer. Среди них встречаются загрузчики вроде SmokeLoader и GCleaner, инфостилеры (Raccoon, Redline, Vidar), банкеры (DanaBot), шпионы (PseudoManuscrypt), опустошители криптокошельков (ClipBanker).


С начала года защитные решения Kaspersky заблокировали попытки заражения у 47 778 клиентов ИБ-компании. Повышенная активность NullMixer наблюдается в Бразилии, Индии, России, Италии, Германии, Франции, Египте, Турции и США.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru