



Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Функция расширенной проверки правописания в браузерах Google Chrome и Microsoft Edge в отдельных случаях может слить корпорациям Google и Microsoft персональные данные, включая пароли пользователей.

Несмотря на то что функция проверки орфографии в современных браузерах давно стала привычной для рядовых веб-сёрферов, многие задумывались на тему дальнейшей судьбы отправляемых разработчикам данных.

Особенно остро стоит вопрос: а что происходит с полями для ввода паролей. Известно, что браузеры Chrome и Edge устанавливаются по умолчанию с включёнными возможностями проверки правописания, а вот расширенные функции Chrome Enhanced Spellcheck или Microsoft Editor нужно активировать вручную.

Тем не менее именно расширенные версии проверки корректного написания слов представляют риск для конфиденциальности пользователей, считают эксперты. Если мы включим Chrome Enhanced Spellcheck или Microsoft Editor, вводимая информация будет отправляться в корпорации Google и Microsoft.

В зависимости от того, на каком веб-сайте вы находитесь, в руки разработчиков могут попасть конфиденциальные данные: номера социального страхования, имена, адреса, электронная почта, даты рождения, другая контактная информация, а также финансовые сведения (данные банковских карт).

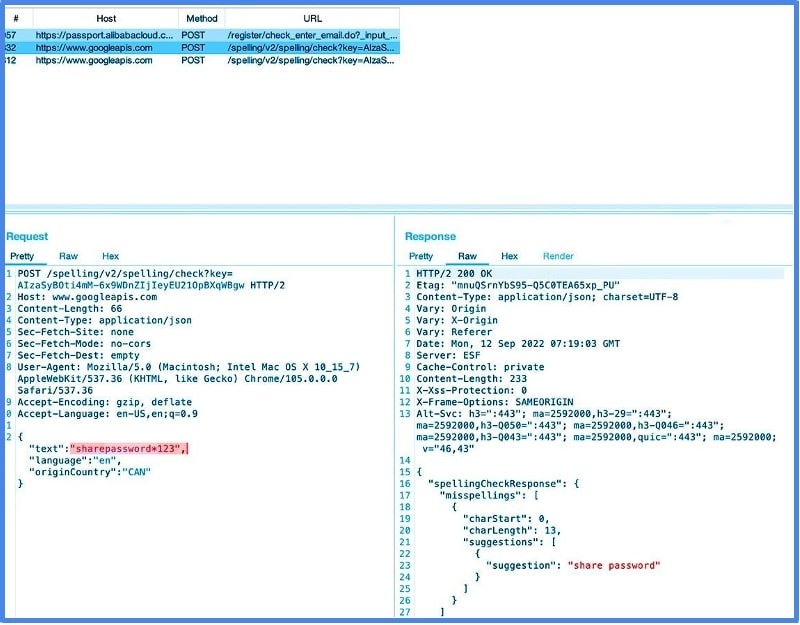
Джош Саммитт, сооснователь компании otto-js, обнаружил эту проблему в процессе тестирования механизма детектирования поведения скриптов. По словам специалиста, при активации Chrome Enhanced Spellcheck или Microsoft Editor «фактически все вводимые данные» отправляются в Google и Microsoft.

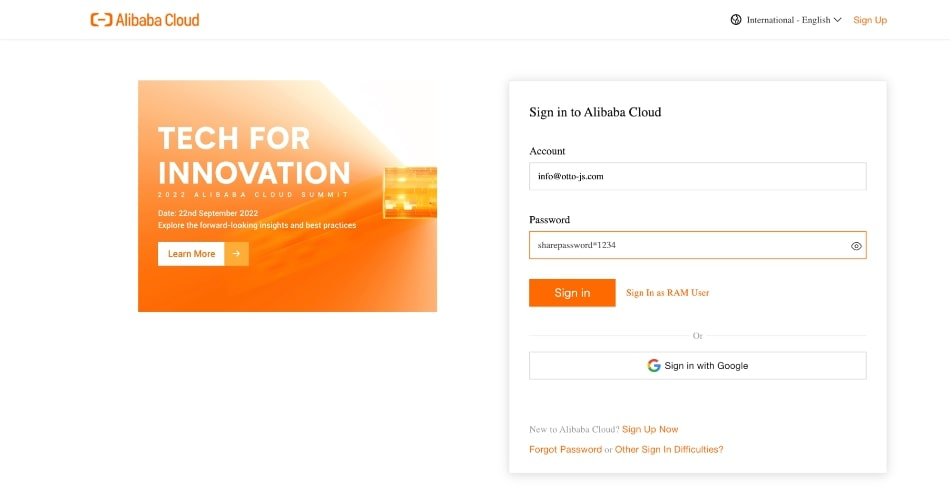
«Более того, если вы воспользуетесь функцией “показать пароль“ при вводе учётных данных, проверка правописания отправит разработчикам даже ваш пароль. Ряд самых крупных веб-сайтов в Сети имеет тенденцию передавать персональные данные при вводе в соответствующие поля», — пишет Саммитт в блоге.

В качестве примера исследователь приводит платформу Alibaba Cloud.


Саммитт даже записал небольшой видеоролик, в котором демонстрируется передача вводимых в поля учётных данных:


Издание BleepingComputer провело собственные тесты, в ходе которых выяснилось, что Google Chrome передаёт разработчикам сведения, введённые на следующих крупных сайтах:

  • CNN — сливает и имена пользователей, и пароли;
  • Facebook.com (признан экстремистским, деятельность на территории России запрещена) — сливает и имена пользователей, и пароли;
  • SSA.gov (Social Security Login) — сливает только имена;
  • Bank of America — сливает только имена пользователей;
  • Verizon — сливает только имена пользователей.

Выход из ситуации прост: отключить функцию расширенной проверки правописания.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru