



С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

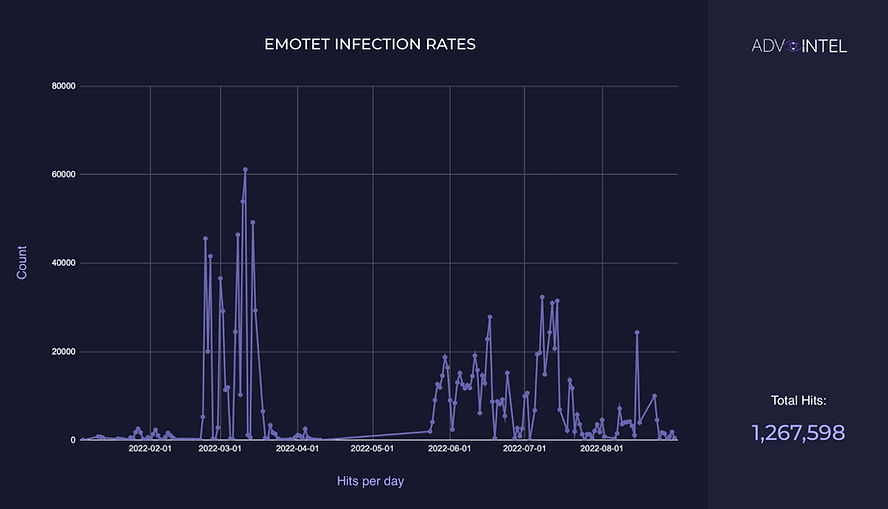
Возрожденный ботнет-спамер Emotet продолжает стремительно наращивать свои мощности. В этом году эксперты AdvIntel насчитали уже 1 267 598 машин, зараженных одноименным трояном; более трети таких инцидентов произошли в США.

Наиболее заметные всплески активности Emotet наблюдались в марте и летом. Вредоноса с функциями загрузчика охотно используют для входа в чужие сети операторы шифровальщиков, которым он предоставляется в пользование как услуга (Loader-as-a-Service, LaaS).


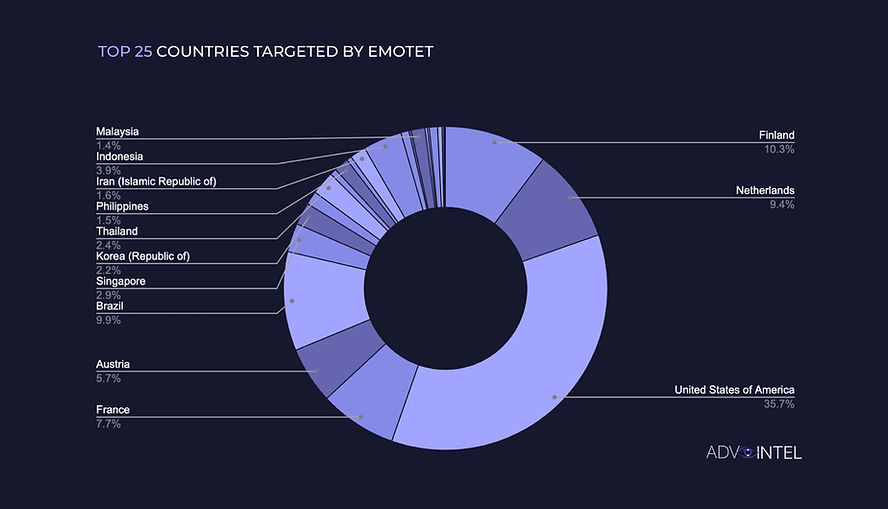
Наибольшее количество заражений зафиксировано на территории США. Треть атак в рамках анти-рейтинга Топ-25 от AdvIntel пришлось на долю Западной Европы, более 15% — на страны Юго-Восточной Азии и Иран. Высокий уровень инфицирования также отмечен в Бразилии.


С ноября прошлого года вплоть до расформирования кибергруппы, стоявшей за Conti, троянские боты, по словам экспертов, приводили с собой только этого вымогателя. В настоящее время их с той же целью используют операторы Quantum, он же Mount Locker, и BlackCat. При этом проникший на машину Emotet загружает маячок Cobalt Strike, помогающий злоумышленникам развернуть полезную нагрузку для развития атаки и внедрения в сеть шифровальщика.

В AdvIntel считают ботоводов Emotet выходцами из Восточной Европы. Зловред по-прежнему распространяется через спам-рассылки и использует различные техники, в том числе социальную инженерию, кражу учетных данных и адресов имейл из браузеров и Outlook, подбор паролей, подмену DLL (для обхода защиты и повышения привилегий).

За четыре месяца после воскрешения упорный троян поразил более 100 тыс. компьютеров в разных странах. Из-за высокого темпа заражений уровень угрозы в настоящее время оценен как критический.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru