


Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

В Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России) подтвердили, что разработчики устранили уязвимость, позволявшую злоумышленникам массово запрашивать письма для сброса паролей. При этом в Meta подчёркивают: никакого взлома или новой утечки данных не было, а аккаунты пользователей остаются в безопасности.

«Мы исправили проблему, из-за которой сторонние лица могли инициировать отправку писем для сброса пароля некоторым пользователям Instagram. Это не было связано со взломом наших систем», — заявил представитель Meta (признана экстремистской и запрещена в России) в комментарии для BleepingComputer.

Компания также призвала пользователей не паниковать: если вы получили письмо о сбросе пароля, но ничего не запрашивали, его можно просто проигнорировать.

«Мы приносим извинения за возможную путаницу», — добавили в Meta.

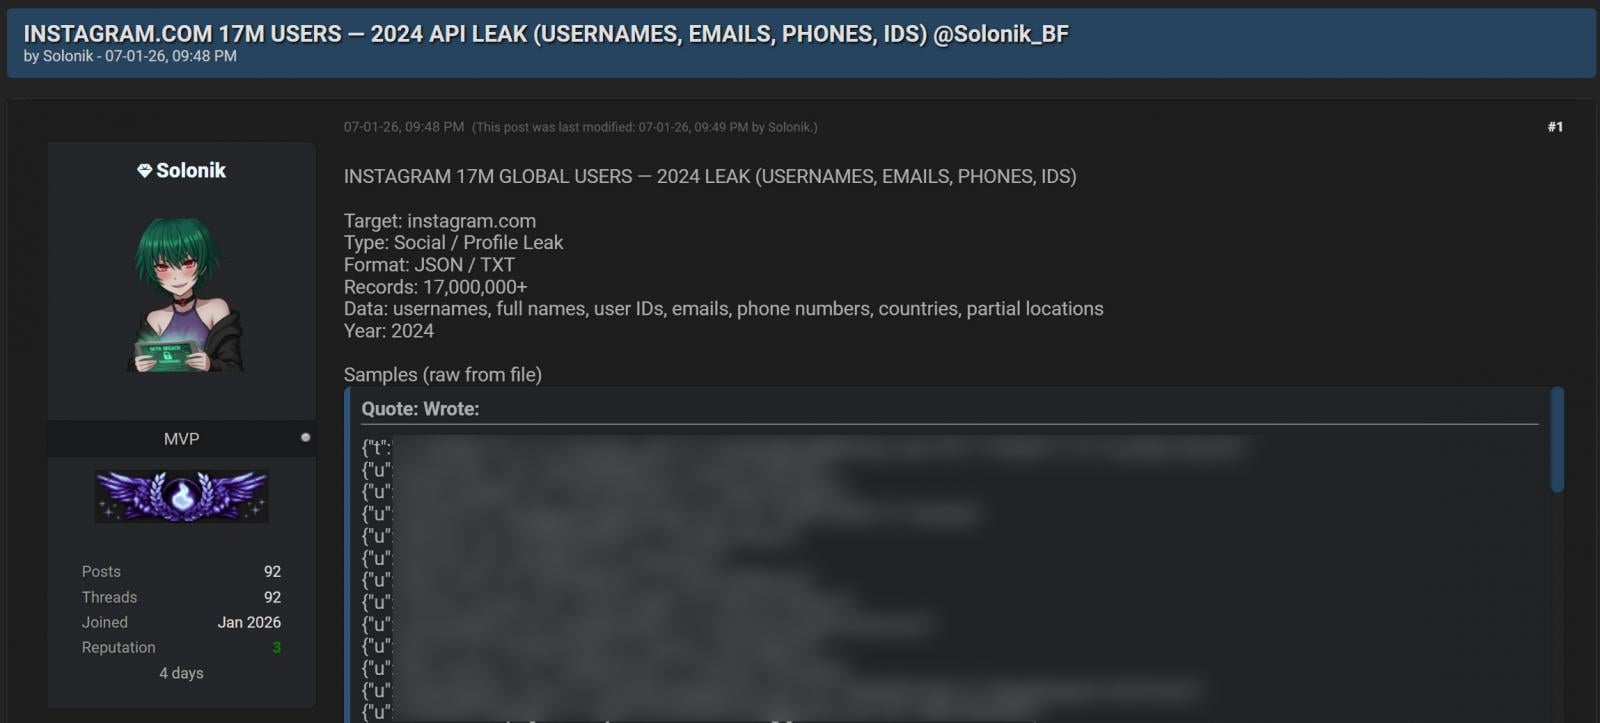
Информационный шум вокруг якобы масштабной утечки начался после предупреждения Malwarebytes. Компания сообщила, что в Сети появился массив данных, якобы содержащий информацию о более чем 17 миллионах аккаунтов Instagram.

Этот набор данных бесплатно распространили на нескольких киберпреступных форумах. Автор публикации утверждал, что информация была собрана через некий баг API Instagram в 2024 году — правда, никаких подтверждений этому так и не появилось.


В общей сложности в файле фигурирует 17 017 213 профилей, а среди данных — имена пользователей, имейлы, номера телефонов, физические адреса и Instagram ID. Правда, далеко не у всех записей есть полный набор информации: иногда это всего лишь ID и имя аккаунта.

Часть исследователей в сфере ИБ считают, что речь идёт вовсе не о новой утечке. По их версии, данные могли быть собраны ещё в 2022 году или даже раньше — в результате старых инцидентов с парсингом API. Однако убедительных доказательств этой версии тоже никто не представил.

В Meta, в свою очередь, заявили, что не знают ни о каких киберинцидентах ни в 2022, ни в 2024 году. При этом компания напомнила, что в прошлом Instagram действительно сталкивался с проблемами такого рода — например, в 2017 году через баг в API были собраны данные миллионов пользователей.

Не исключено, что нынешний «слив» — это просто компиляция старых утечек, дополненная информацией из других источников за последние годы. Хорошая новость: паролей в утёкших данных нет, так что срочно менять их не требуется.

Если вы получили письмо о сбросе пароля или код по СМС, который не запрашивали, — просто удалите его. А если двухфакторная аутентификация всё ещё не включена, самое время это исправить. В 2025 году это уже не рекомендация, а базовая гигиена цифровой безопасности.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru