

Почти 40% запросов к публичному ИИ оказались с корпоративными секретами

Почти 40% запросов к публичному ИИ оказались с корпоративными секретами

Почти 40% запросов к публичному ИИ оказались с корпоративными секретами

Почти 40% обращений сотрудников российских компаний к публичным ИИ-сервисам содержат конфиденциальную информацию. К такому выводу пришли аналитики ГК «Солар», изучившие 12 тыс. взаимодействий, зафиксированных во время пилотов DLP-системы Solar Dozor.

Исследование охватило 150 крупных организаций из финансового сектора, промышленности, ретейла, телекома, ИТ и госсектора в первом полугодии 2026 года.

Аналитики проверяли текстовые запросы, скопированные фрагменты, загружаемые файлы и попытки отправить данные во внешние ИИ-сервисы.

Среди обращений с конфиденциальной информацией 41% содержали исходный код и конфигурации, 30% — персональные, финансовые и другие чувствительные сведения, 18% — объекты интеллектуальной собственности. Оставшиеся 11% пришлись на пароли, токены и API-ключи. То есть некоторые сотрудники не просто просят нейросеть поправить запятую, а почти вручают ей ключи от корпоративной инфраструктуры.

Главными поставщиками секретов стали команды разработки — на них пришлось 43% таких событий. Специалисты отправляли ИИ код, журналы ошибок и технические описания для поиска сбоев, рефакторинга и подготовки тестов. Вместе с полезным контекстом наружу могли улететь сведения об архитектуре и внутренних системах.

Коммерческие подразделения сформировали ещё 26% обращений. В промпты попадали история переговоров, условия сделок, клиентские базы, договоры и материалы из CRM. Аналитики, маркетологи, кадровые и финансовые специалисты обеспечили 23% событий, остальные отделы — 8%.

Отдельное исследование УЦСБ и «Солара» показало, что 42,4% из 102 опрошенных компаний подозревали утечки через ИИ, а 8,1% уже сталкивались с реальными инцидентами. При этом треть организаций не применяет специальных мер защиты ИИ- и ML-систем.

В «Соларе» считают полный запрет публичных нейросетей нереалистичным. Вместо него компаниям предлагают утвердить разрешённые сервисы, разграничить доступ и контролировать содержание запросов. Иначе корпоративный ИИ-помощник быстро превращается в очень разговорчивого внештатного сотрудника.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
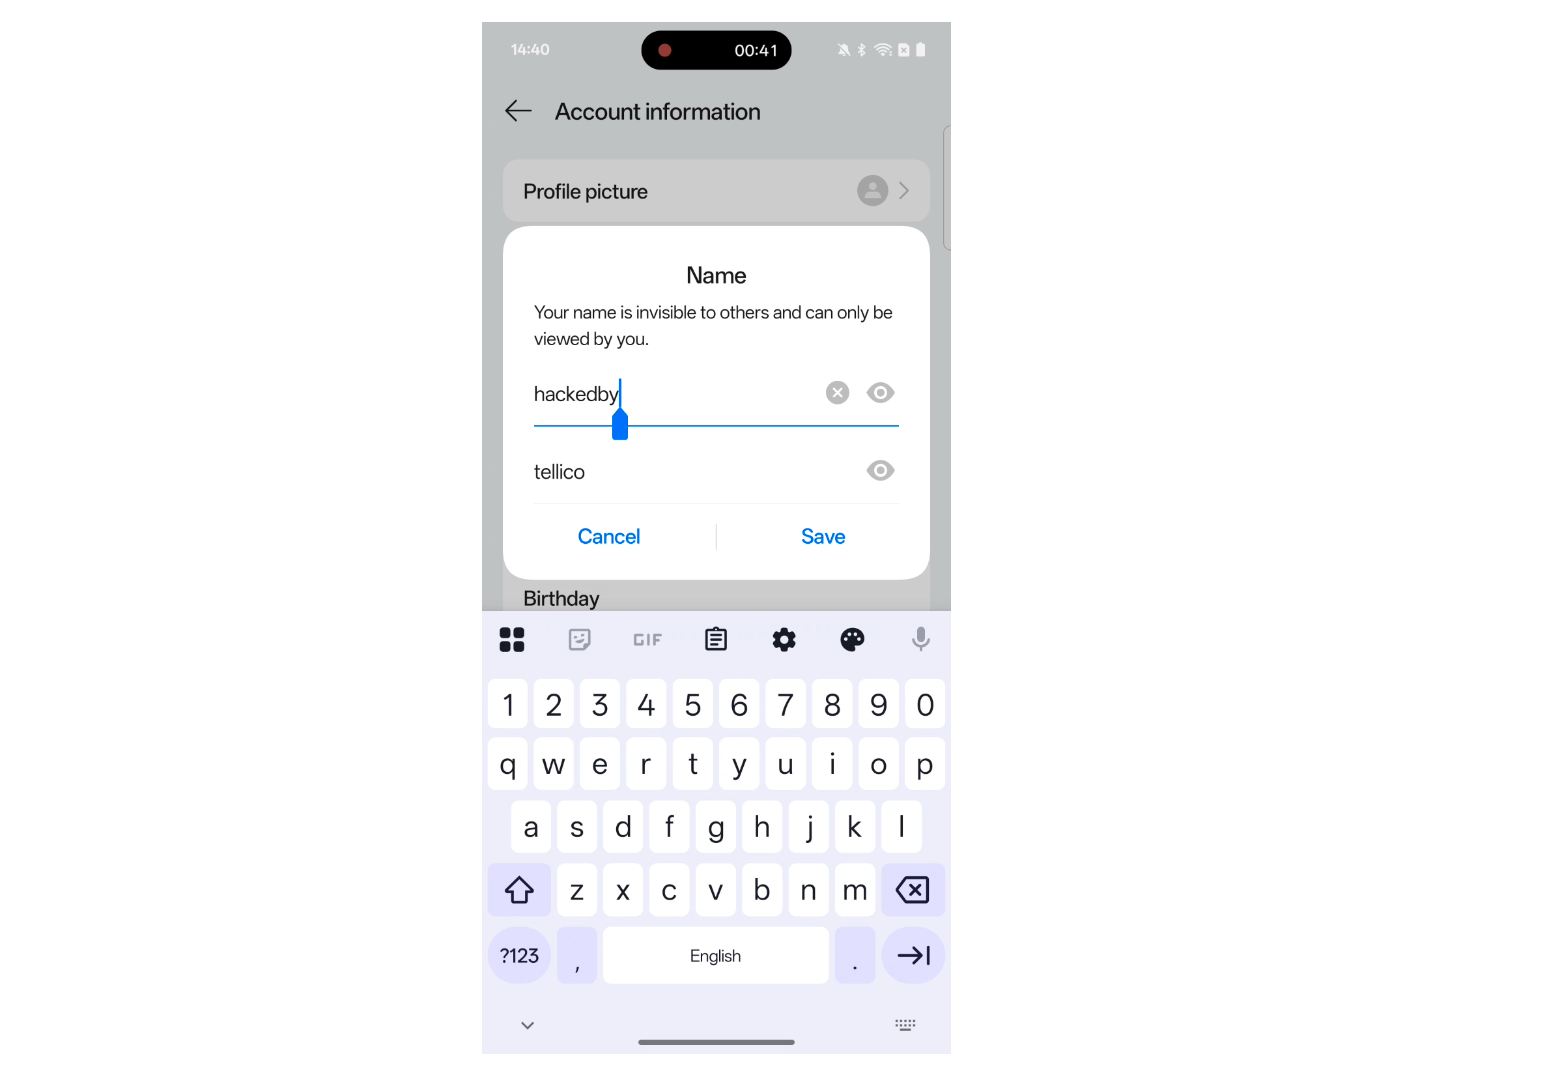

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru