



Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Всё больше операторов программ-вымогателей используют в атаках новую тактику, позволяющую, с одной стороны, быстрее шифровать системы жертв, с другой — минимизировать возможность детектирования антивирусными продуктами.

Прерывистое шифрование — так называется новая тактика. Этот подход подразумевает, что злоумышленник шифрует содержимое атакованных файлов лишь частично. Восстановить такие файлы не получится без ключа дешифровки.

Например, киберпреступники могут сократить время шифрования практически вдвое, если вредонос-вымогатель будет пропускать каждые 16 байт целевых файлов. При этом конечный результат не меняется — жертва не может вернуть файлы в прежнее состояние и работать с ними, а значит, с определённой долей вероятности она обратится к злоумышленникам.

Более того, поскольку прерывистое шифрование обеспечивает более «мягкий» подход, различные антивирусные продукты и другие защитные средства с меньшей долей вероятности детектируют такого шифровальщика.

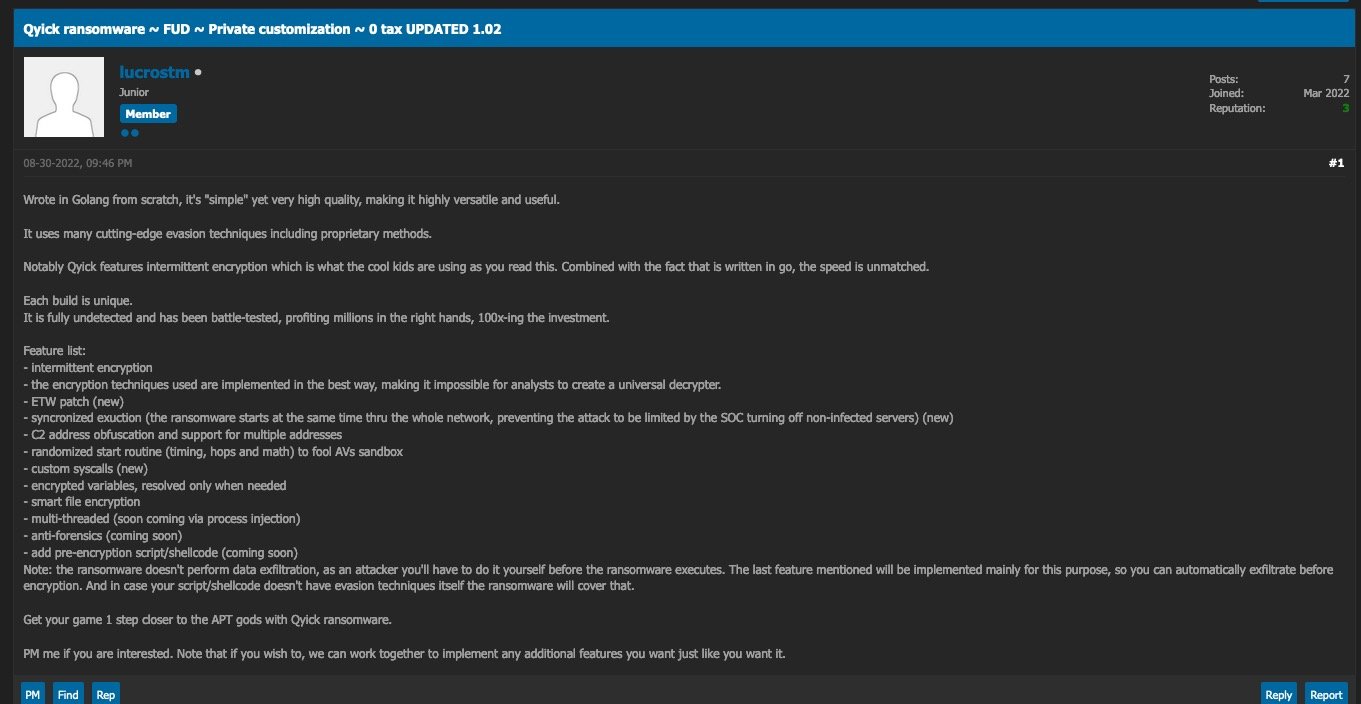
Согласно отчёту SentinelLabs, тренд прерывистого шифрования начался с атак LockFile в середине 2021 года. На сегодняшний день эту тактику используют ещё несколько программ-вымогателей: Black Basta, ALPHV (BlackCat), PLAY, Agenda и Qyick.

Известно, что авторы этих семейств предлагают использовать свои разработки по модели «вымогатель как услуга» (RaaS), поэтому неудивительно, что в рекламных постах перечисляются достоинства, среди которых можно наблюдать и прерывистое шифрование.


У BlackCat и Agenda прерывистое шифрование можно настроить в конфигурации, причём Agenda позволяет использовать три вариации:

  • шаг(Y)-пропуск(N): шифрует каждые Y МБ файла, пропуская следующие N;
  • быстрая (N): шифрует первые N МБ любого файла;
  • процент: шифруются N МБ каждого файла, пропускаются P МБ, где “P“ — процент от общего веса файла
Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru