



Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Эксперты американской ИБ-компании Uptycs недавно нашли вредоносный ELF-файл, шифрующий данные по заданному пути к папке. Обнаруженная в бинарнике onion-ссылка оказалась неактивной, и аналитики заключили, что новая вымогательская программа для Linux пока находится в стадии разработки.

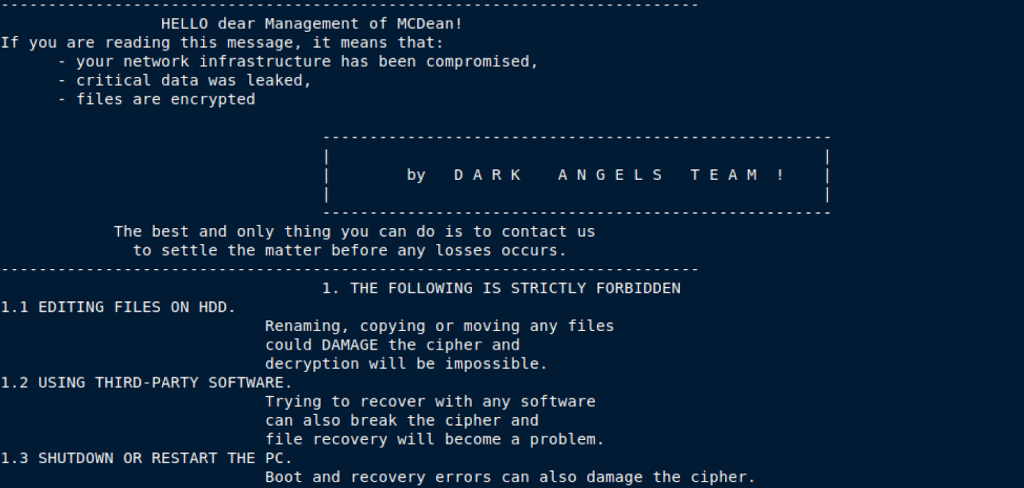
Примечательно, что записка README_TO_RESTORE, оставленная на зараженной машине, дословно повторяла текст, который с той же целью используют вымогатели Dark Angels. Эта группировка создала шифровальщика на основе слитого кода Babuk и активно внедряет его на Windows-компьютеры в корпоративных сетях.


Анализ показал, что для шифрования новобранцу указывают нужную папку — имя и путь передаются в команде как аргумент. Преобразованным файлам присваивается расширение .crypted. Вредонос также создает список всех зашифрованных объектов, сохраняя его в файле wrkman.log.0.

По состоянию на 5 сентября нового Linux-зловреда распознают 30 из 63 антивирусов в коллекции VirusTotal. Поскольку проект еще сырой, исследователи полагают, что его будут дорабатывать и совершенствовать.

Шифровальщики для Linux уже не редкость; создатели вредоносных программ этого класса зачастую также реализуют поддержку сразу нескольких ОС, чтобы собрать больше жертв. В «Лаборатории Касперского недавно отметили, что мультиплатформенные зловреды — новый тренд в сообществе вымогателей, и особый интерес у них вызывает VMware ESXi.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru