



ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

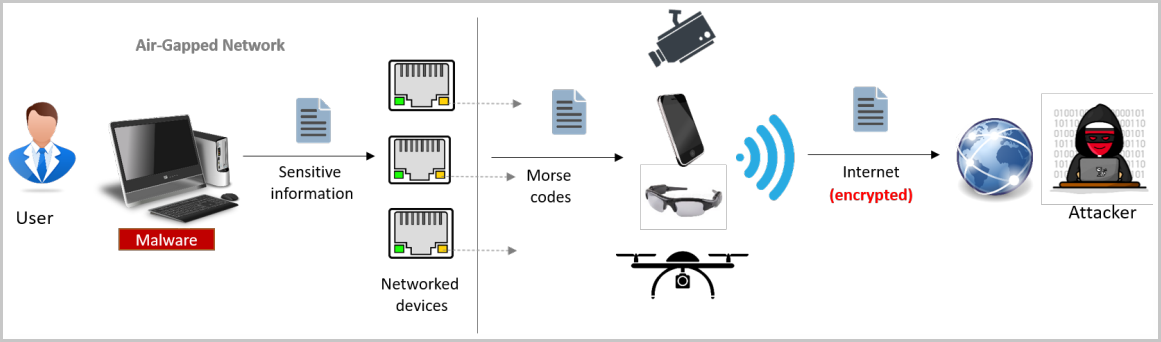
Израильский специалист Мордечай Гури нашёл новый способ извлечь данные из физически изолированных систем (air gap — «воздушный зазор») с помощью светодиодных индикаторов на сетевых картах. Вектор получил имя “ETHERLED“.

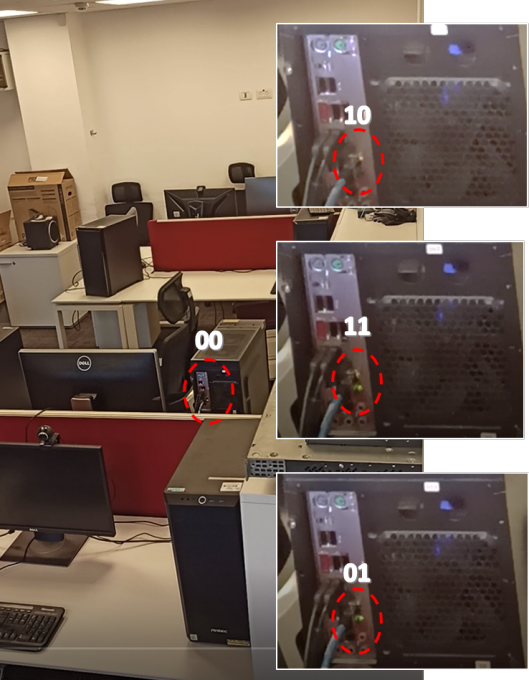
По словам Гури, его метод превращает мигающий свет в азбуку Морзе, который может расшифровать потенциальный атакующий. Для этого злоумышленнику понадобится камера, которая обеспечит прямую видимость светодиодных индикаторов на карте физически изолированного компьютера.

Но сначала на целевое устройство нужно поместить вредоносную программу, которая будет содержать модифицированную версию прошивки сетевой карты.


Несмотря на всю защищённость «воздушного зазора», такие устройства всё равно используют сетевую карту. Киберпреступнику остаётся заразить их специально разработанным вредоносом, который подменит драйвер карты злонамеренной копией, меняющей цвет светодиода и частоту мигания. Это позволяет отправлять атакующему волны закодированных данных.

Более того, ETHERLED может работать и с другим аппаратным обеспечением и периферийными устройствами, нужно лишь, чтобы они использовали светодиоды для передачи статуса. Другими словами, подойдут маршрутизаторы, сетевые хранилища, принтеры, сканеры и другие подключаемые девайсы.

В сравнении с другими методами извлечения данных из изолированных компьютеров ETHERLED (PDF) отличается более скрытым подходом, который с меньшей долей вероятности вызовет подозрения.

Как отметил Мордечай Гури в своём исследовании, вредоносный драйвер может эксплуатировать открытую или недокументированную функциональность аппаратной начинки. В результате появляется возможность манипулировать скоростью сетевого подключения, включать и отключать Ethernet-интерфейс. Это приводит к миганию светодиода и изменению его цвета.


Мордечай также опубликовал материал под названием “GAIROSCOPE“ (PDF), который описывает и другой способ извлечения данных. Эксперт даже записал специальное видео, демонстрирующее его находки:

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru