



VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

Майкл Горовиц, независимый исследователь в области кибербезопасности, утверждает, что смартфоны iPhone при использовании VPN проводят через туннель не весь трафик, что создает потенциальные проблемы для конфиденциальности пользователей.

В своей очередной публикации в блоге Горовиц пишет, что «VPN в iOS сломан». Причем сторонние клиенты какое-то время работают нормально: выдают устройству новый IP-адрес, DNS-серверы и туннель для трафика.

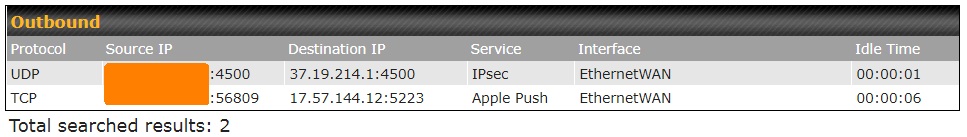
Однако те сессии и соединения, которые были установлены до включения VPN, не прерываются и, следовательно, могут отправлять данные в обход туннеля.

В нормальных условиях пользователь вправе ожидать, что VPN-клиент будет завершать открытые соединения перед установкой защищенного соединения, поскольку они должны открыться уже внутри туннеля. Однако в iOS этого не происходит.

«Данные уходят с iPhone в обход VPN-туннеля. Это нельзя назвать классической DNS-утечкой, это уже конкретная утечка информации. Я убедился в этом, установив разные VPN-клиенты от многих провайдеров. Все это я тестировал на iOS 15.6», — пишет Горовиц.


К сожалению, эксперт не предоставил информации о методах устранения этой проблемы. Тем не менее мы сделали для вас подборку лучших VPN — «Обзор лучших VPN-сервисов». Рекомендуем также ознакомиться с материалом «Топ-10 лучших бесплатных VPN-расширений для браузеров».

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru