



VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

VPN на iPhone сливают трафик уже более двух лет

Майкл Горовиц, независимый исследователь в области кибербезопасности, утверждает, что смартфоны iPhone при использовании VPN проводят через туннель не весь трафик, что создает потенциальные проблемы для конфиденциальности пользователей.

В своей очередной публикации в блоге Горовиц пишет, что «VPN в iOS сломан». Причем сторонние клиенты какое-то время работают нормально: выдают устройству новый IP-адрес, DNS-серверы и туннель для трафика.

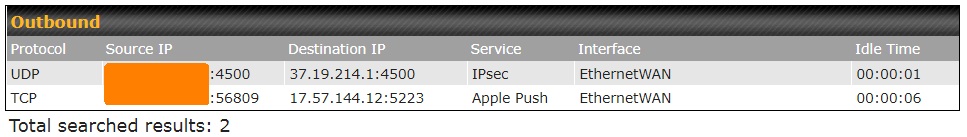
Однако те сессии и соединения, которые были установлены до включения VPN, не прерываются и, следовательно, могут отправлять данные в обход туннеля.

В нормальных условиях пользователь вправе ожидать, что VPN-клиент будет завершать открытые соединения перед установкой защищенного соединения, поскольку они должны открыться уже внутри туннеля. Однако в iOS этого не происходит.

«Данные уходят с iPhone в обход VPN-туннеля. Это нельзя назвать классической DNS-утечкой, это уже конкретная утечка информации. Я убедился в этом, установив разные VPN-клиенты от многих провайдеров. Все это я тестировал на iOS 15.6», — пишет Горовиц.


К сожалению, эксперт не предоставил информации о методах устранения этой проблемы. Тем не менее мы сделали для вас подборку лучших VPN — «Обзор лучших VPN-сервисов». Рекомендуем также ознакомиться с материалом «Топ-10 лучших бесплатных VPN-расширений для браузеров».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru