



Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский троян SOVA, предназначенный для атак на Android-устройства, получил доработанный код и новые функции, среди которых особо стоит отметить возможность шифровать файлы на мобильных устройствах пользователей.

Последняя версия вредоноса способна атаковать в общей сумме 200 приложений, среди которых банковский софт, криптобиржи и кошельки для цифровой валюты. SOVA пытается украсть конфиденциальные данные и файлы cookies.

Помимо этого, авторы доработали код трояна, поэтому теперь он может действовать в системе более незаметно. Релиз получил версию 5.0.

Исследователи из Cleafy наблюдают за SOVA с сентября 2021 года, когда авторы впервые представили вредонос. По словам специалистов, киберпреступники существенно доработали свое детище в 2022-м.

Например, в марте авторы выпустили версию 3, в которой добавили перехват кодов двухфакторной аутентификации, кражу cookies и возможность внедрения кода в ряд новых банковских приложений.

Четвертая версия вышла уже в июле, в ней разработчики добавили систему удаленного доступа к рабочему столу (VNC) и увеличили число атакуемых приложений. В этом же релизе появилась возможность снимать скриншоты, осуществлять клики и свайпы и красть данные из Gmail, GPay и Google Password Manager.

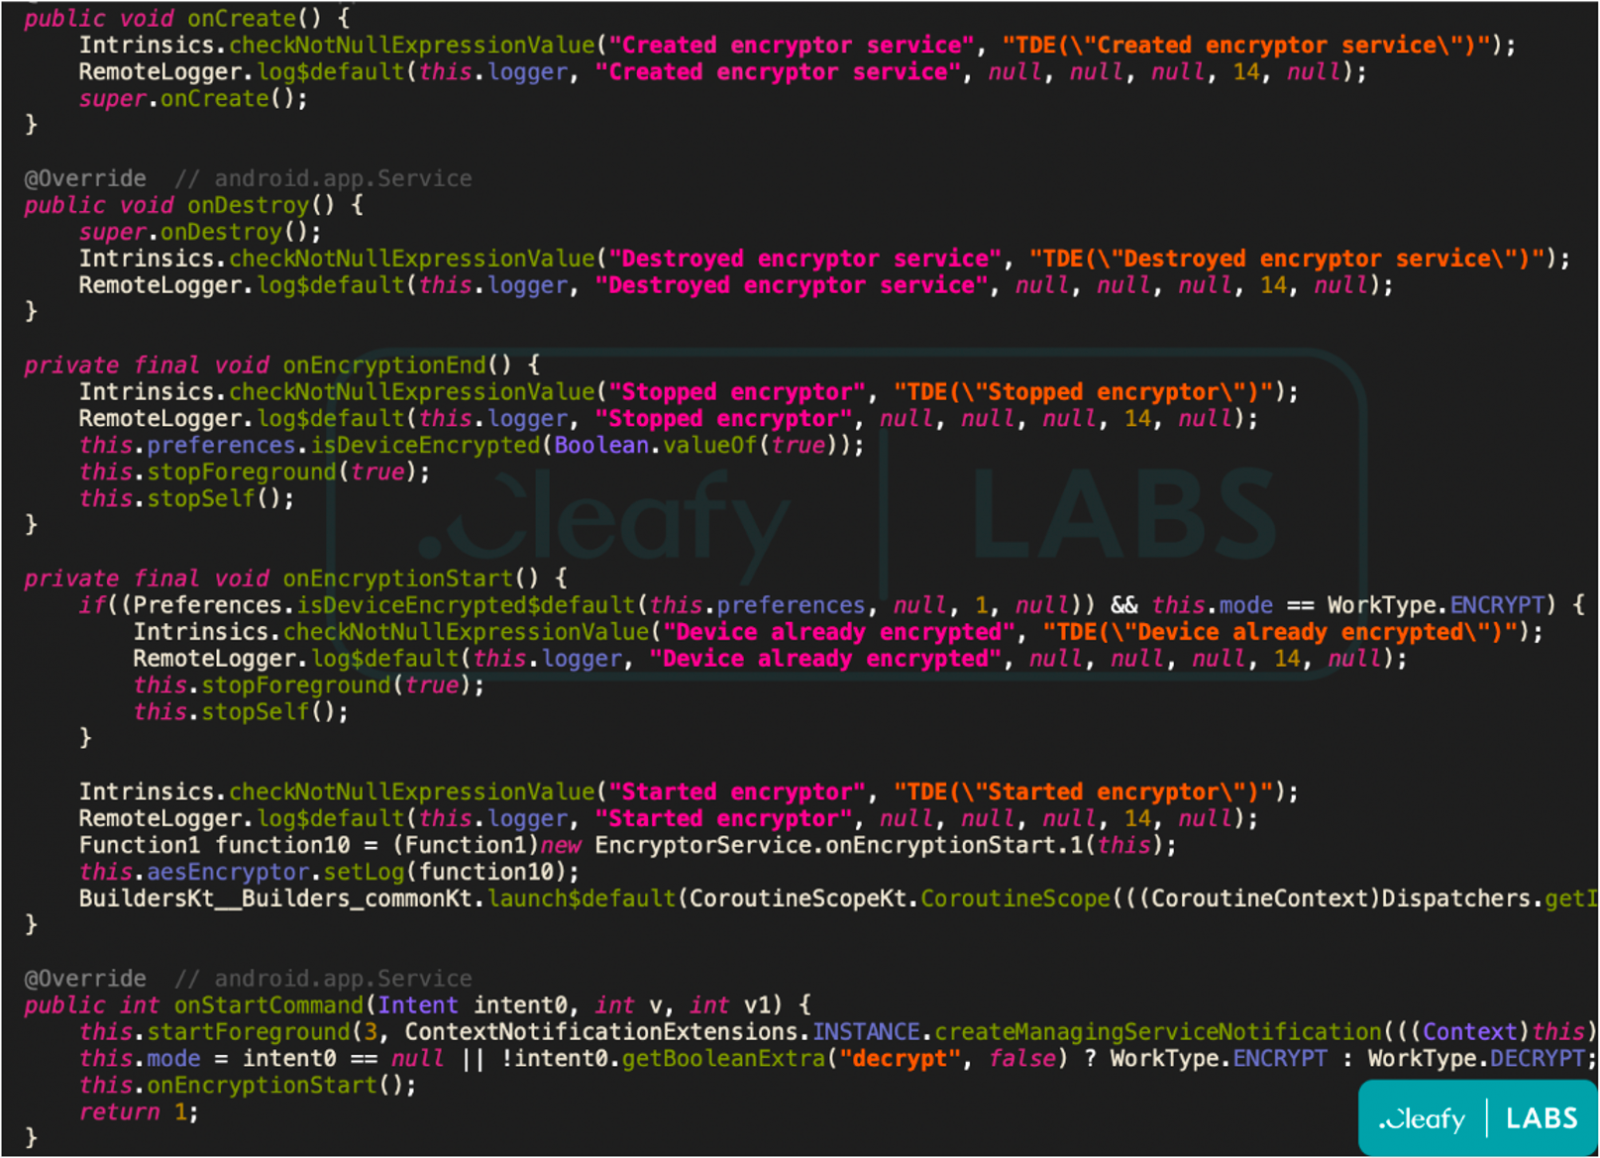
SOVA v5 — последняя на данный момент версия трояна, которая отметилась новым модулем шифровальщика. Вредонос использует AES для шифрования всех файлов на зараженном устройстве, добавляя к ним расширение “.enc”.


«Новый модуль шифровальщика весьма интересен, поскольку нечасто встречается среди банковских троянов для Android. Авторы прекрасно понимают, что в последнее время смартфоны стали хранителями персональных и финансовых данных для большинства пользователей», — объясняют в Cleafy.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru