



Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

В моделях Xiaomi Redmi Note 9T и Redmi Note 11 обнаружены уязвимости, с помощью которых можно “вырубить” мобильные платежи и подделать транзакции. В устройство аферисты проникают через мошенническое приложение для Android.

О недостатках в телефонах на базе MediaTek сообщили в отчете специалисты Check Point. По версии компании, “дыру” нашли в надежной среде выполнения (TEE) китайского производителя телефонов.

TEE относится к безопасной области внутри главного процессора. Она гарантирует, что код и загруженные данные будут защищены с точки зрения конфиденциальности и целостности.

Израильская компания обнаружила, что приложение на устройстве Xiaomi может быть скомпрометировано. Это позволяет злоумышленнику заменить новую безопасную версию приложения старой уязвимой (даунгрейд).

“Злоумышленник может обойти обновления безопасности Xiaomi или MediaTek для проверенных приложений, понизив их до непропатченных версий”, — говорит исследователь из Check Point Слава Маккавеев.


Уязвимости нашли и в “thhadmin”, легитимном приложении, отвечающим за управление безопасностью. С их помощью вредоносная программа собирает сохраненные ключи и может сама управлять приложением.

“Мы обнаружили уязвимости, которые позволяют подделывать платежи или отключать платежную систему напрямую из приложения для Android”, — уточняет Маккавеев.

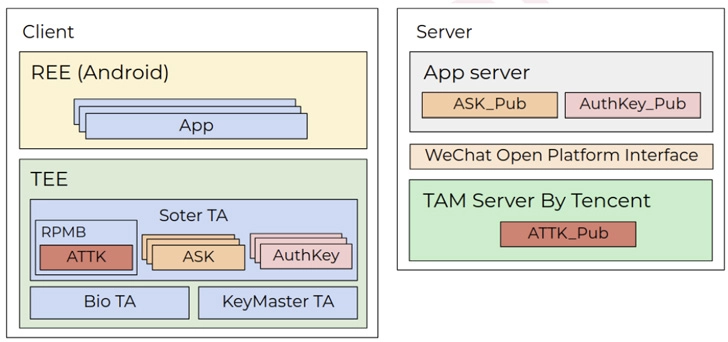
Цель хакеров — проникнуть в разработки Xiaomi и управлять сервисом Tencent Soter, который служит базой при авторизации транзакций для WeChat и Alipay.

Это еще не все. Check Point обнаружили, что вредоносный код может извлекать закрытые ключи для подписи платежных поручений. Уязвимость полностью компрометирует платформу Tencent Soter, говорят исследователи.

Xiaomi в июне выпустила патчи для устранения уязвимости CVE-2020-14125. Загруженные обновления должны закрывать “дыру”, добавляют в Check Point.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru