



Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

Хакеры проникают в смартфоны Xiaomi и подделывают платежи

В моделях Xiaomi Redmi Note 9T и Redmi Note 11 обнаружены уязвимости, с помощью которых можно “вырубить” мобильные платежи и подделать транзакции. В устройство аферисты проникают через мошенническое приложение для Android.

О недостатках в телефонах на базе MediaTek сообщили в отчете специалисты Check Point. По версии компании, “дыру” нашли в надежной среде выполнения (TEE) китайского производителя телефонов.

TEE относится к безопасной области внутри главного процессора. Она гарантирует, что код и загруженные данные будут защищены с точки зрения конфиденциальности и целостности.

Израильская компания обнаружила, что приложение на устройстве Xiaomi может быть скомпрометировано. Это позволяет злоумышленнику заменить новую безопасную версию приложения старой уязвимой (даунгрейд).

“Злоумышленник может обойти обновления безопасности Xiaomi или MediaTek для проверенных приложений, понизив их до непропатченных версий”, — говорит исследователь из Check Point Слава Маккавеев.


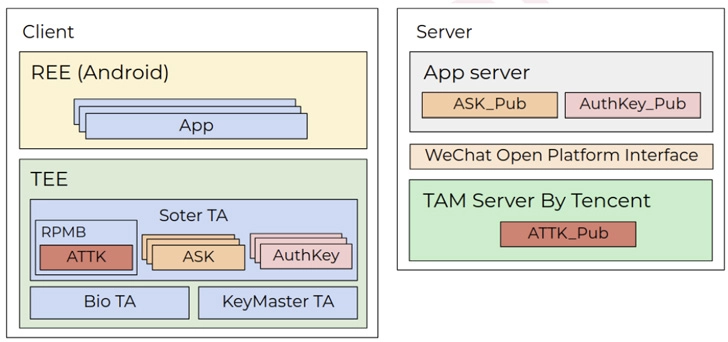
Уязвимости нашли и в “thhadmin”, легитимном приложении, отвечающим за управление безопасностью. С их помощью вредоносная программа собирает сохраненные ключи и может сама управлять приложением.

“Мы обнаружили уязвимости, которые позволяют подделывать платежи или отключать платежную систему напрямую из приложения для Android”, — уточняет Маккавеев.

Цель хакеров — проникнуть в разработки Xiaomi и управлять сервисом Tencent Soter, который служит базой при авторизации транзакций для WeChat и Alipay.

Это еще не все. Check Point обнаружили, что вредоносный код может извлекать закрытые ключи для подписи платежных поручений. Уязвимость полностью компрометирует платформу Tencent Soter, говорят исследователи.

Xiaomi в июне выпустила патчи для устранения уязвимости CVE-2020-14125. Загруженные обновления должны закрывать “дыру”, добавляют в Check Point.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru