



Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы вредоносной программы LockBit версии 3.0 используют командную строку антивирусной программы Windows Defender для загрузки «маячков» Cobalt Strike на скомпрометированные системы и обхода защитных средств.

Напомним, что Cobalt Strike представляет собой вполне легитимный набор для пентестера, однако именно его предпочитает ряд киберпреступных группировок. Как правило, с помощью Cobalt Strike хорошо подготовленные злоумышленники проводят разведку и передвигаются латерально по сети жертвы, прежде чем выкрасть или зашифровать данные.

Тем не менее антивирусные продукты сейчас достаточно успешно детектируют так называемые маячки Cobalt Strike, поэтому атакующим приходится искать новые способы установки тулкита.

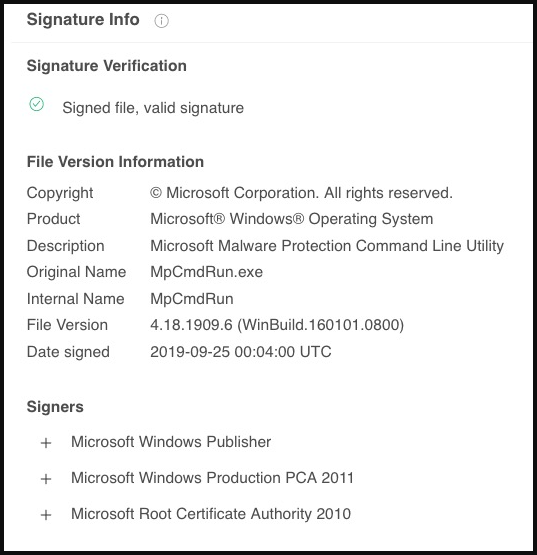
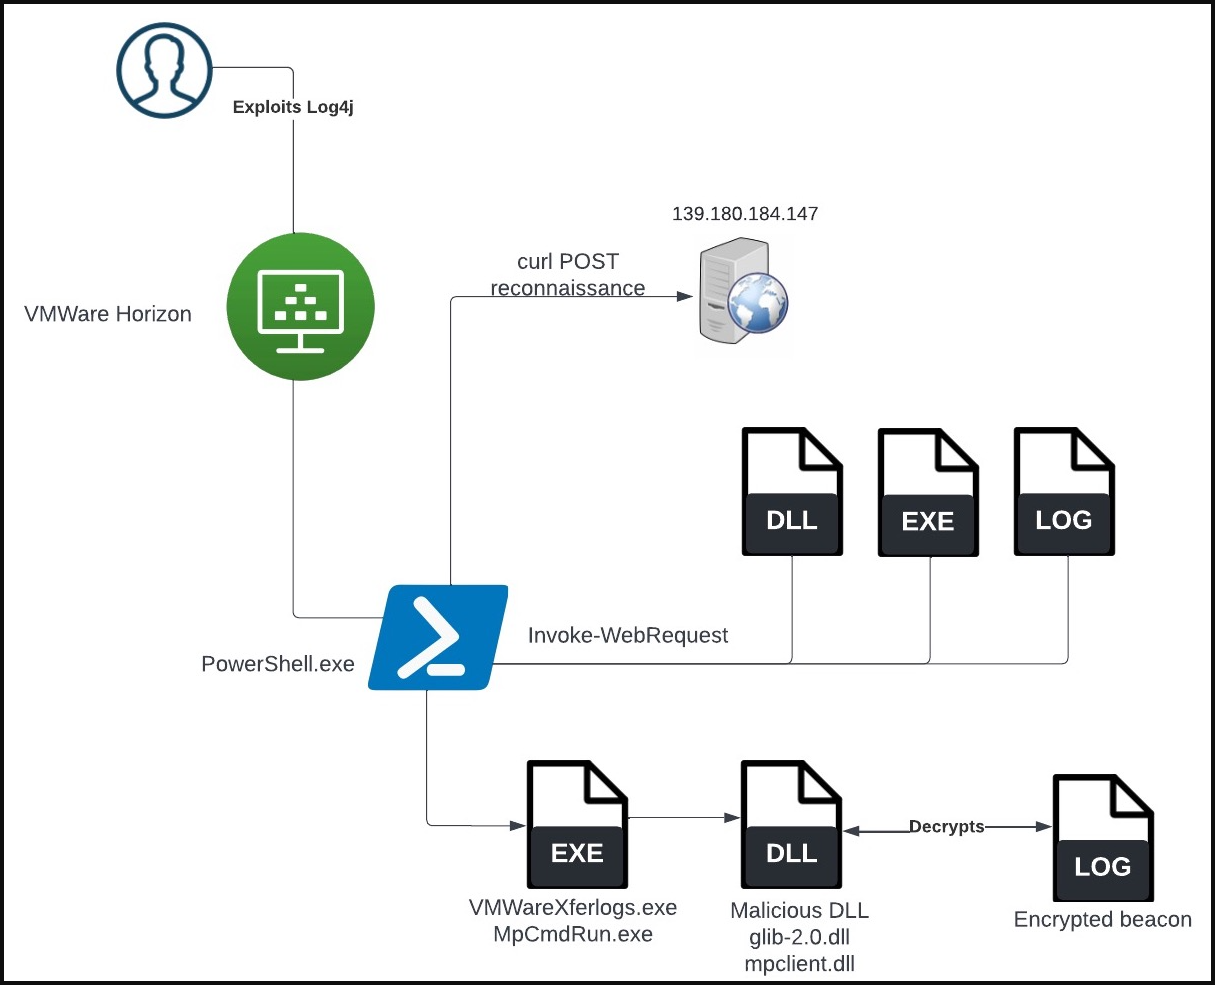
В последних кампаниях операторов LockBit, на которые обратили внимание специалисты Sentinel Labs, используется инструмент командной строки, известный как “MpCmdRun.exe“ (относится к встроенной антивирусной программе Microsoft Defender). Злоумышленники задействуют MpCmdRun.exe для сторонней загрузки вредоносных DLL, которые шифруют и инсталлируют маячки Cobalt Strike.

Такие кибератаки начинались с эксплуатации уязвимости Log4j, которая почему-то не была пропатчена на целевых серверах VMWare Horizon. С помощью эксплойта преступники запускали код PowerShell.

После получения контроля над атакуемой системой и необходимых прав атакующие загружали три файла: безобидную копию утилиты Windows CL, DLL и LOG-файл.

Как известно, при запуске MpCmdRun.exe инструмент подгружает библиотеку с именем “mpclient.dll“ — она необходима для корректного функционирования программы. В зафиксированных SentinelLabs атаках злоумышленники использовали вредоносную версию mpclient.dll, помещая её в директорию с приоритетом загрузки.


При подключении злонамеренного файла он загружает и шифрует пейлоад Cobalt Strike из файла “c0000015.log“.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru