



Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Киберпреступники встраивают документы Office с активированными макросами в файлы контейнеров (архивы, образы дисков), что позволяет им обходить недавно реализованный механизм блокировки макросов в Microsoft Office.

Напомним, что изначально корпорация из Редмонда представила функцию блокировки макросов в феврале. Задача новой «фичи» — затруднить активацию потенциально опасного содержимого в загруженных из Сети документах.

Именно макросами часто пользуются злоумышленники в фишинговых атаках и для доставки вредоносных программ, поэтому в 2016 году Microsoft решила предоставить в Office 2013 возможность блокировать макросы.

Поскольку фишеры начали использовать социальную инженерию и другие уловки, с помощью которых заставляли пользователя активировать макросы, Microsoft пошла ещё дальше и заблокировать их по умолчанию. И хоть сначала ходили разговоры об отказе от этой идеи, корпорация все же начала реализовывать задуманное.

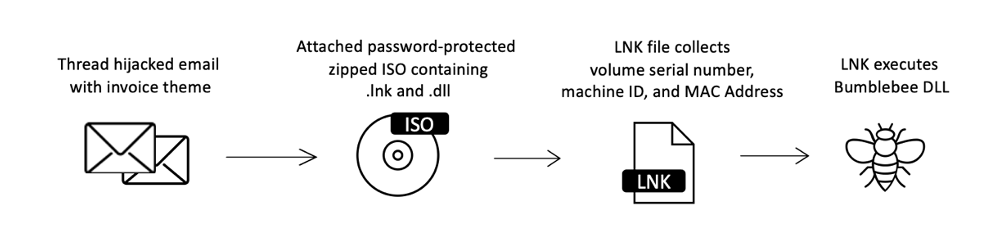
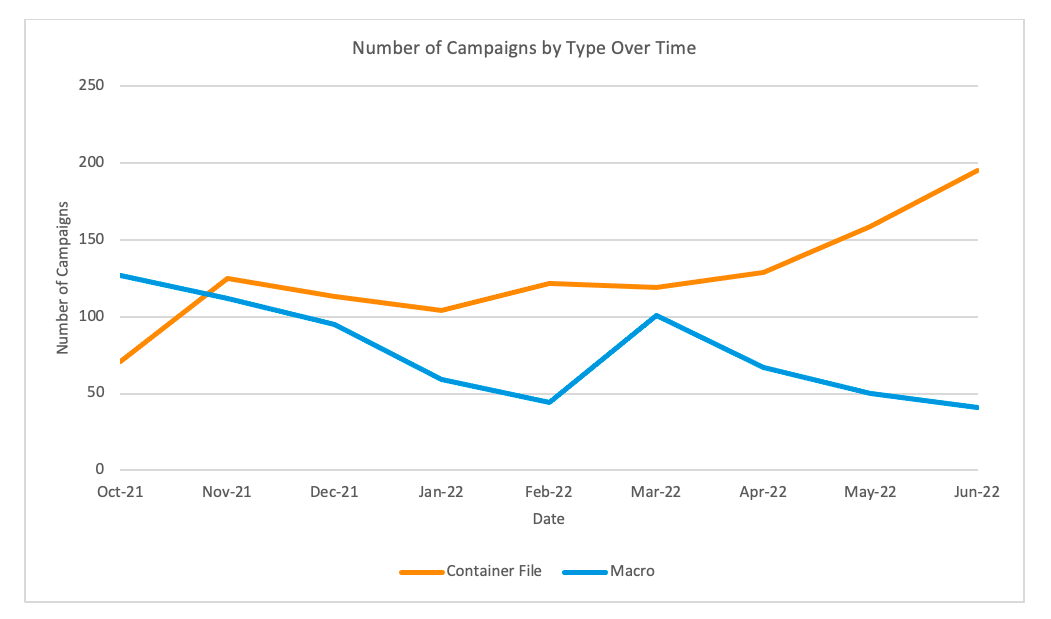
Как выяснили специалисты Proofpoint, у киберпреступников нашелся ответ на действия Microsoft: они начали доставлять вредоносные документы Office внутри файлов-контейнеров — IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).


«При загрузке файлов в формате ISO, RAR и т. п. из Сети им присвоят атрибут MOTW (“Mark Of The Web”), однако у документов, находящихся внутри, такого атрибута уже не будет», — пишут исследователи.

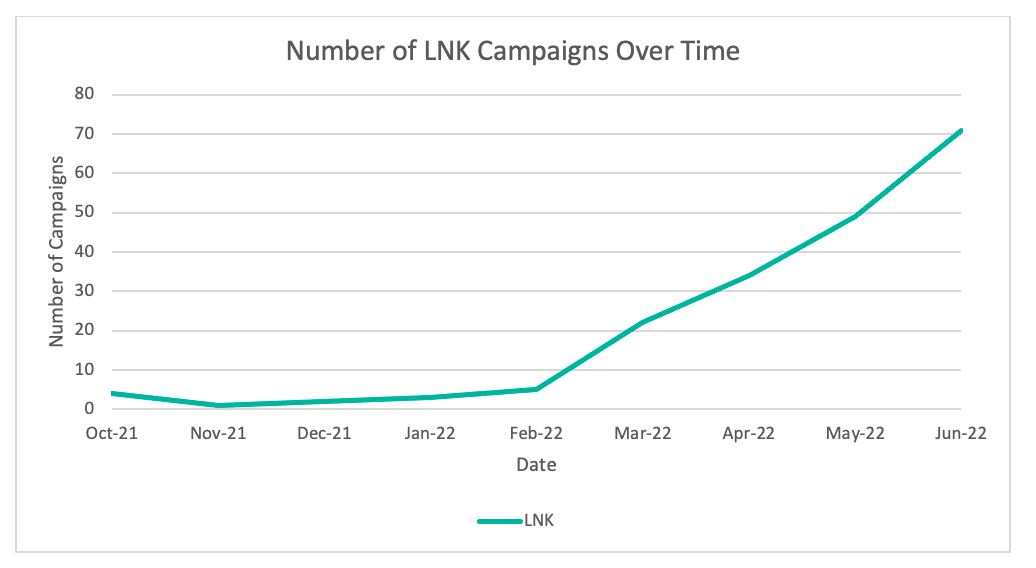
Пользователю все равно придется активировать макросы, однако система уже не будет рассматривать документ как загруженный из Сети файл, что, само собой, понизит уровень защиты. В период между октябрем 2021 года и июнем 2022-го Proofpoint зафиксировала рост интереса злоумышленников к файлам формата ISO, RAR и LNK. Например, ярлыки с октября стали встречаться в атаках на 1675% чаще.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru