



17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

17 Android-приложений в Google Play Store загружали банковский троян

Киберпреступники запустили кампанию, в которой используются с виду безобидные приложения для Android. На самом же деле этот софт, доступный в официальном магазине Google Play Store, заражает мобильные устройства банковским трояном.

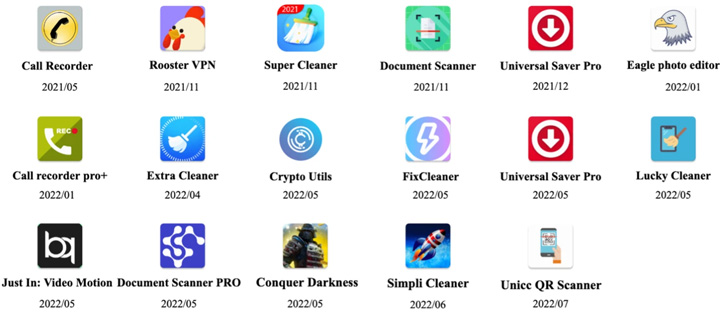
Набор из 17 приложений специалисты Trend Micro объединили под именем DawDropper. Такие программы замаскированы под полезные инструменты: сканеры документов, считыватели QR-кодов, VPN-сервисы, утилиты для записи разговоров и пр.

«DawDropper использует сторонний облачный сервис Firebase Realtime Database, пытаясь таким образом уйти от детектирования. Адрес пейлоада для загрузки вредонос получает динамически», — объясняют в Trend Micro. — «Стоит также отметить, что вредоносные составляющие хранятся на GitHub».


Задача дропперов, которым выступает набор DawDropper, — обойти все проверки Google Play Store, после чего они загружают вредоносные программы. В этой кампании последними стали Octo (Coper), Hydra, Ermac и TeaBot.

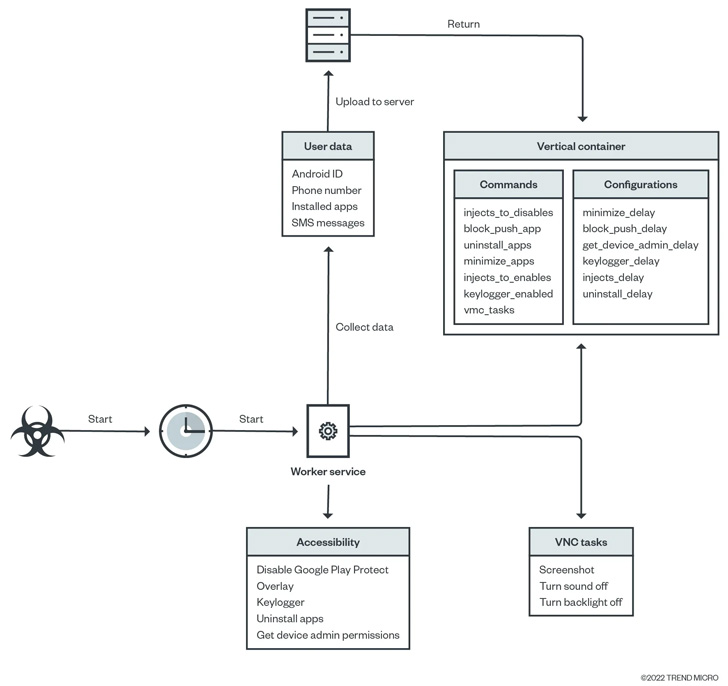
Свою цепочку атак DawDropper начинает с подключения к Firebase Realtime Database, откуда он получает ссылку на GitHub, необходимую для загрузки вредоносного APK-файла.


Список зловредов, которые мог «подхватить» пользователь Android, выглядит так:

  • Call Recorder APK (com.caduta.aisevsk)
  • Rooster VPN (com.vpntool.androidweb)
  • Super Cleaner- hyper & smart (com.j2ca.callrecorder)
  • Document Scanner - PDF Creator (com.codeword.docscann)
  • Universal Saver Pro (com.virtualapps.universalsaver)
  • Eagle photo editor (com.techmediapro.photoediting)
  • Call recorder pro+ (com.chestudio.callrecorder)
  • Extra Cleaner (com.casualplay.leadbro)
  • Crypto Utils (com.utilsmycrypto.mainer)
  • FixCleaner (com.cleaner.fixgate)
  • Just In: Video Motion (com.olivia.openpuremind)
  • com.myunique.sequencestore
  • com.flowmysequto.yamer
  • com.qaz.universalsaver
  • Lucky Cleaner (com.luckyg.cleaner)
  • Simpli Cleaner (com.scando.qukscanner)
  • Unicc QR Scanner (com.qrdscannerratedx)

Напомним, что недавно эксперты предупреждали о новом наборе Android-вредоносов в Google Play Store, который скачали 10 млн раз.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru