



В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

Почта России признала факт утечки. Накануне в открытый доступ попали имена и трек-номера клиентов госкомпании. Потерю данных “на почте” объясняют хакерской атакой.

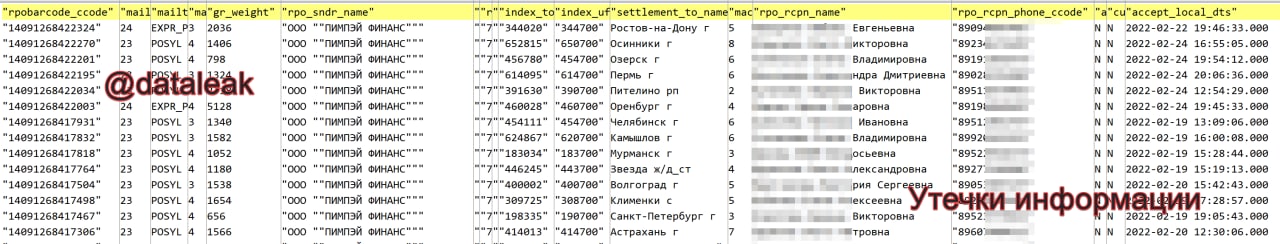
О крупном “сливе” из “Почты России” накануне вечером написал Telegram-канал “Утечки информации”. Исследователи сервиса разведки утечек данных и мониторинга даркнета DLBI обнаружили в сети файл в 100 млн строк.

Документ содержит трек-номера отправления заказа, ФИО или названия компаний, телефоны получателя, города, индексы, вес, статус отправления, дату и время.

По выложенному фрагменту можно предположить, что базу скопировали в июне.


“Почта России” признала факт утечки сразу, но частично. Оператор почтовых отправлений утверждает, что банковские данные не попали в Сеть и безопасности пользователей ничего не угрожает.

Информация утекла через “скомпрометированный аккаунт”, и служба безопасности компании уже заблокировала к нему доступ и перепроверила уровень безопасности по всем возможным точкам доступа, заявили в пресс-службе “Почты России”.

Запрос оператору о деталях кибератаки уже направил Роскомнадзор.

Напомним, на этой неделе в сеть утекли данные Ozon и клиентов “домашнего интернета” Билайн. В Ozone слив объяснили недобросовестностью сотрудника. В Билайне заверяют, что в интернете публикуют данные еще старой утечки, 2015 года, хотя эксперты говорят о дампах 2021 года.

Добавим, 25 июля суд Москвы оштрафовал сеть лабораторий «Гемотест» на 60 тыс. рублей за майскую утечку персональных данных. Тогда в сеть попали 300 ГБ информации о клиентах.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru