



В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

Почта России признала факт утечки. Накануне в открытый доступ попали имена и трек-номера клиентов госкомпании. Потерю данных “на почте” объясняют хакерской атакой.

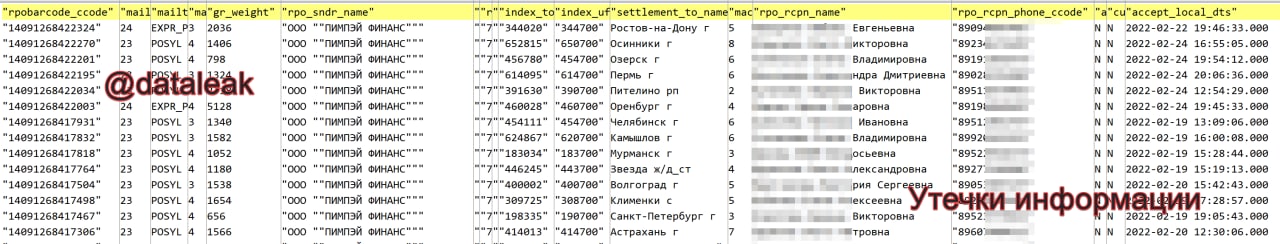
О крупном “сливе” из “Почты России” накануне вечером написал Telegram-канал “Утечки информации”. Исследователи сервиса разведки утечек данных и мониторинга даркнета DLBI обнаружили в сети файл в 100 млн строк.

Документ содержит трек-номера отправления заказа, ФИО или названия компаний, телефоны получателя, города, индексы, вес, статус отправления, дату и время.

По выложенному фрагменту можно предположить, что базу скопировали в июне.


“Почта России” признала факт утечки сразу, но частично. Оператор почтовых отправлений утверждает, что банковские данные не попали в Сеть и безопасности пользователей ничего не угрожает.

Информация утекла через “скомпрометированный аккаунт”, и служба безопасности компании уже заблокировала к нему доступ и перепроверила уровень безопасности по всем возможным точкам доступа, заявили в пресс-службе “Почты России”.

Запрос оператору о деталях кибератаки уже направил Роскомнадзор.

Напомним, на этой неделе в сеть утекли данные Ozon и клиентов “домашнего интернета” Билайн. В Ozone слив объяснили недобросовестностью сотрудника. В Билайне заверяют, что в интернете публикуют данные еще старой утечки, 2015 года, хотя эксперты говорят о дампах 2021 года.

Добавим, 25 июля суд Москвы оштрафовал сеть лабораторий «Гемотест» на 60 тыс. рублей за майскую утечку персональных данных. Тогда в сеть попали 300 ГБ информации о клиентах.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru