



Операторы шпиона Subzero используют бывшие 0-day в Windows и Acrobat Reader

Операторы шпиона Subzero используют бывшие 0-day в Windows и Acrobat Reader

Операторы шпиона Subzero используют бывшие 0-day в Windows и Acrobat Reader

Microsoft изучила активность киберпреступной группировки Knotweed и нашла ее связь с австрийским разработчиком шпионского софта — компанией DSIRF. Оказалось, что последняя создала вредоносную программу Subzero для атак на объекты в Европе и Центральной Америке.

На своем веб-сайте компания DSIRF предлагает корпорациям услуги форензики, работы с информацией и разведывательных действий.

Оказалось, что австрийская организация стоит за разработкой вредоносной программы Subzero. Этот софт покупали клиенты для взлома смартфонов, компьютеров и других устройств своих целей. Исследователи из RiskIQ, также следившие за Knotweed, выяснили, что распространяющая вредонос инфраструктура активна с февраля 2020 года.

Кроме того, команда Microsoft Threat Intelligence Center (MSTIC) выявила связь вредоносных инструментов, используемых в атаках Knotweed, с DSIRF. В своем отчете эксперты отмечают следующее:

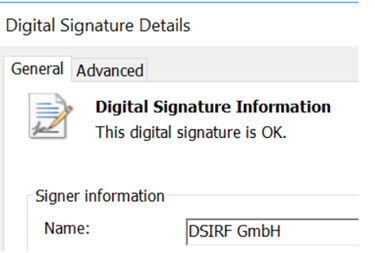
«Сюда входит и инфраструктура командного центра (C2), которую использует вредонос, — она напрямую связана с DSIRF. В одной из атак, например, использовался GitHub-аккаунт DSIRF, а для подписи эксплойтов злоумышленники задействовали сертификат, выданный DSIRF».


В своих кампаниях группировка Knotweed атаковала юридические и консалтинговые фирмы, а также кредитные организации по всему миру.

Киберпреступники разворачивают на взломанных устройствах пейлоад с именем Corelump, работающий из памяти, чтобы избежать детектирования. Параллельно действовал сильно обфусцированный лоадер Jumplump, который и загружал первый пейлоад в память.


Subzero обладает достаточно богатой функциональностью: возможность фиксировать нажатия клавиш, снятие скриншотов, извлечение данных, а также запуск удаленных шеллов и плагинов, которые загружаются с командного сервера.

Известно, что в атаках использовались уязвимости нулевого дня, одной из которых стала CVE-2022-22047. Напомним, что эта брешь затрагивает CSRSS, Microsoft устранила ее с выходом июльского набора патчей.

Knotweed использовала и другие эксплойты — для CVE-2021-31199 и CVE-2021-31201 (тоже устранены Microsoft) и CVE-2021-28550 (затрагивает Acrobat Reader). Чтобы защититься от этих атак, Microsoft рекомендует срочно установить все доступные патчи.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru