



No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

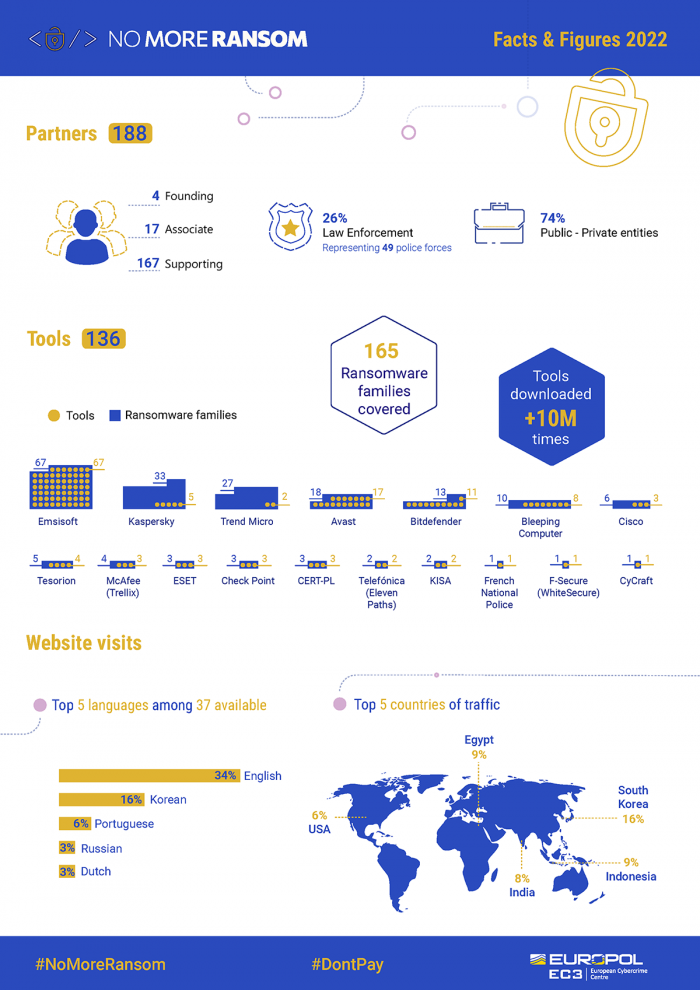
Участники ИБ-проекта No More Ransom повели итоги работы за шесть лет. Как оказалось, выложенные в общий доступ декрипторы, число которых возросло до 136, были скачаны более 10 млн раз и помогли более 1,5 млн жертв вымогательства сэкономить на выкупе.

Напомним, проект No More Ransom был запущен с инициативы Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee в 2016 году в рамках борьбы с шифровальщиками. За истекший период число партнеров программы (частных компаний, НКО, правоохранительных органов) возросло до 188.

Одноименный сайт в настоящее время доступен на 37 языках; предлагаемые 136 бесплатных утилит способны восстановить файлы, зашифрованные 165 зловредами, в том числе GandCrab, REvil/Sodinokibi, Maze/Egregor/Sekhmet, HermeticRansom и Diavol. Вскоре должен также появиться декриптор для Hive — авторы из Южной Кореи обещали выложить англоязычную версию на No More Ransom.

Девять таких инструментов созданы Kaspersky; они суммарно ориентированы на 38 вредоносных семейств. По данным ИБ-компании, за последний год ее декрипторами только в России воспользовались более 8 тыс. раз, а с 2018 года и по всему миру — более 300 тыс. раз.


«Программы-вымогатели по-прежнему остаются одной из серьёзных проблем кибербезопасности, — комментирует эксперт «Лаборатории Касперского» Дмитрий Галов. — Только за первые три месяца 2022 года более 74 тысяч пользователей столкнулись с атаками шифровальщиков, и все они были успешно предотвращены. Здорово, что проект помогает людям и компаниям восстанавливать их цифровые активы без уплаты выкупов злоумышленникам. Таким образом, мы наносим удар по их уязвимому месту — самой бизнес-модели, которая предполагает заработок на расшифровке данных».

На портале No More Ransom также публикуются общая информация об угрозе, инструкции для жертв, рекомендации по профилактике заражений — их еще раз привел в своем анонсе Европол:

  • регулярно создавать резервные копии данных, хранящихся на устройствах;
  • не кликать бездумно по ссылкам;
  • не открывать вложения в письма незнакомых отправителей, даже если послания кажутся важными и выглядят убедительно;
  • своевременно обновлять ОС и защитный софт;
  • использовать двухфакторную аутентификацию (2FA) для доступа к аккаунтам пользователей;
  • ограничить экспорт больших объемов корпоративных данных на внешние файлообменники;
  • если заражение все же произошло, не платить вымогателям, а поставить в известность правоохранительные органы и проверить наличие бесплатного декриптора на No More Ransom.
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru