



Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новая вредоносная программа для Linux, ранее не встречавшаяся экспертам, уже получила статус «швейцарского армейского ножа» за модульную архитектуру и возможность устанавливать руткиты в систему.

Специалисты компании Intezer назвали киберугрозу Lightning Framework. Вредонос буквально напичкан разнообразными функциями, что делает его одним из самых сложных фреймворков, разработанных для атак на системы Linux.

«У зловреда есть как пассивные, так и активные функциональные возможности для связи с операторами. Например, он может открыть SSH на зараженной машине. Конфигурация командного центра (C2) отличается полиморфностью и гибкостью», — объясняет Райан Робинсон из Intezer.

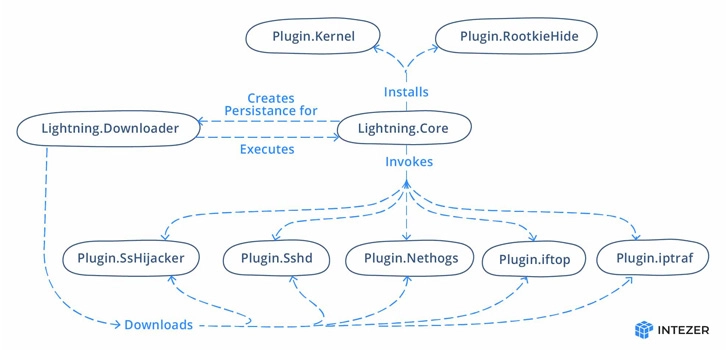
В основе нового вредоносного фреймворка лежат загрузчик “kbioset” и ключевой модуль “kkdmflush”. Первый разработан для скачивания с удаленного сервера как минимум семи различных плагинов. Помимо этого, даунлоадер отвечает за укрепление в системе главного модуля.


Далее в дело вступает сам главный модуль: устанавливает соединение с C2-сервером и получает команды, которые необходимы для запуска плагинов. Параллельно он пытается скрыть присутствие вредоноса в системе.

Ряд команд, которые отправляет сервер, позволяют зловреду снимать цифровой отпечаток устройства, запускать шелл-команды, загружать файлы на сервер, записывать произвольные данные в файл и даже обновлять или удалять вредоносную нагрузку с компьютера.

Автоматическую загрузку при старте системы Lightning Framework обеспечивает скрипт инициализации.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru