



Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новая вредоносная программа для Linux, ранее не встречавшаяся экспертам, уже получила статус «швейцарского армейского ножа» за модульную архитектуру и возможность устанавливать руткиты в систему.

Специалисты компании Intezer назвали киберугрозу Lightning Framework. Вредонос буквально напичкан разнообразными функциями, что делает его одним из самых сложных фреймворков, разработанных для атак на системы Linux.

«У зловреда есть как пассивные, так и активные функциональные возможности для связи с операторами. Например, он может открыть SSH на зараженной машине. Конфигурация командного центра (C2) отличается полиморфностью и гибкостью», — объясняет Райан Робинсон из Intezer.

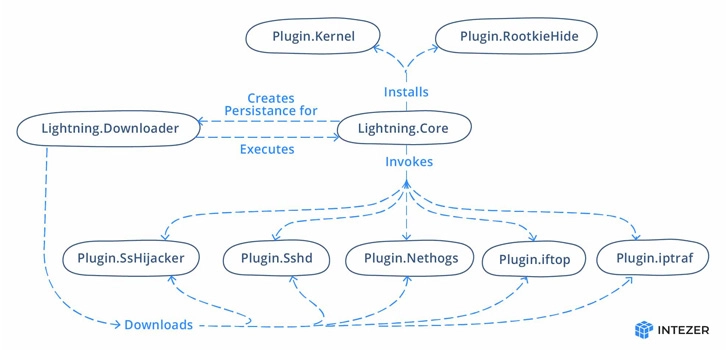
В основе нового вредоносного фреймворка лежат загрузчик “kbioset” и ключевой модуль “kkdmflush”. Первый разработан для скачивания с удаленного сервера как минимум семи различных плагинов. Помимо этого, даунлоадер отвечает за укрепление в системе главного модуля.


Далее в дело вступает сам главный модуль: устанавливает соединение с C2-сервером и получает команды, которые необходимы для запуска плагинов. Параллельно он пытается скрыть присутствие вредоноса в системе.

Ряд команд, которые отправляет сервер, позволяют зловреду снимать цифровой отпечаток устройства, запускать шелл-команды, загружать файлы на сервер, записывать произвольные данные в файл и даже обновлять или удалять вредоносную нагрузку с компьютера.

Автоматическую загрузку при старте системы Lightning Framework обеспечивает скрипт инициализации.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru