



Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Хакеры сканируют 1,6 млн WordPress-сайтов в поисках уязвимого плагина

Масштабная кампания, в ходе которой злоумышленники сканировали около 1,6 млн WordPress-сайтов, привлекла внимание экспертов. Атакующие ищут уязвимый плагин, позволяющий загружать файлы без аутентификации.

Речь идет о плагине под названием Kaswara Modern WPBakery Page Builder, автор которого забросил свое детище. Проблема в том, что в этом плагине содержится критическая уязвимость под идентификатором CVE-2021-24284.

В случае эксплуатации брешь позволяет неаутентифицированному атакующему внедрить вредоносный JavaScript-код на сайты. Используя любую версию плагина, можно загружать и удалять файлы, что в конечном счете приводит к полной компрометации целевого сайта.

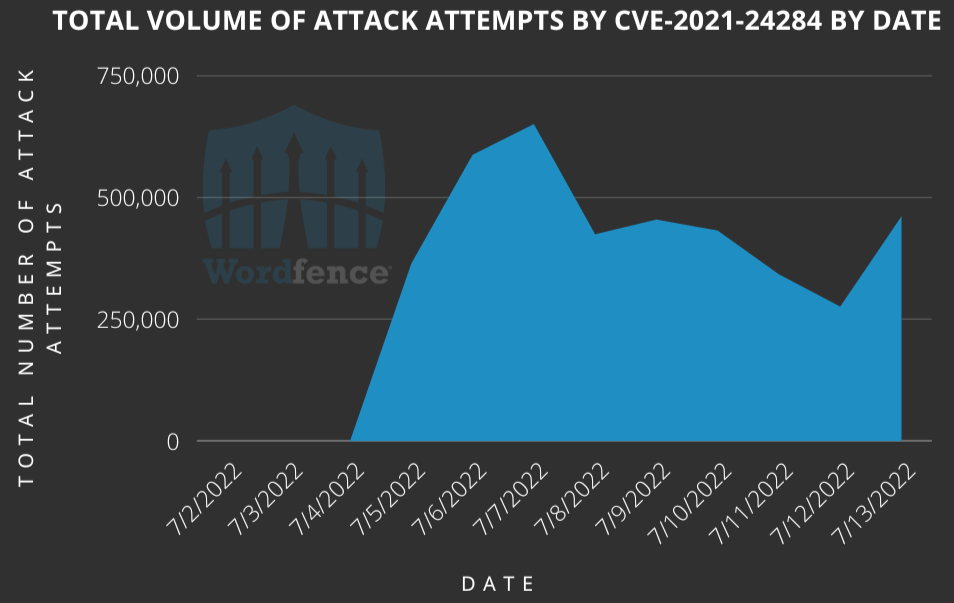
В ходе кампании киберпреступники взяли в оборот 1 599 852 веб-ресурса, лишь малая часть которых использовала уязвимый плагин. Исследователи из Defiant зафиксировали почти полмиллиона попыток атак в день, затрагивающих сайты, находящиеся под защитой компании.

Согласно статистике Wordfence, атаки начались 4 июля и продолжаются по сей день. Сейчас фиксируются 444 868 попыток в сутки.


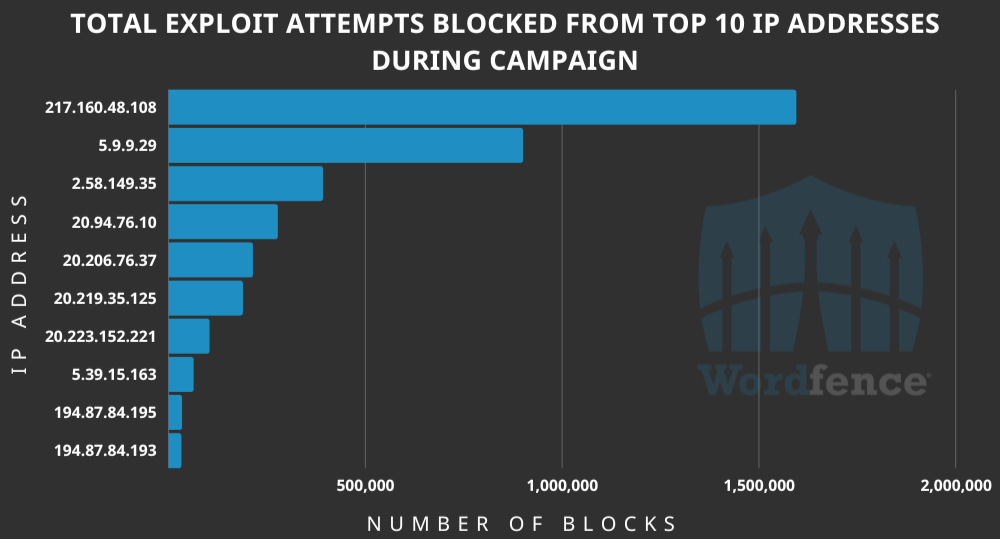
В кампании используются 10 215 IP-адресов, генерирующих миллионы запросов.


Атакующие отправляют запрос на “wp-admin/admin-ajax/php” и пытаются использовать AJAX-функцию плагина “uploadFontIcon” для загрузки вредоносного ZIP-архива, содержащего PHP-файл. Последний в свою очередь извлекает NDSW-троян, внедряющий код в безобидные JavaScript-файлы.

Благодаря этому методу злоумышленники могут перенаправлять посетителей на вредоносные и фишинговые сайты. Вот несколько файлов, фигурирующих в атаках: inject.zip, king_zip.zip, null.zip, plugin.zip и ***_young.zip.

Всем администраторам WordPress-сайтов, которые до сих пор используют плагин Kaswara Modern WPBakery Page Builder, рекомендуют немедленно удалить его.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru