



Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Наблюдатели из Resecurity отметили рост аппетитов операторов BlackCat: размер выкупа, который те обычно просят за дешифратор, уже превысил $2 миллиона. Злоумышленники также усовершенствовали поиск по базе краденых данных; сотрудники и клиенты атакованных компаний теперь могут проверить, пострадали или нет ПДн и пароли, и подать коллективный иск, создав, таким образом, дополнительный рычаг давления на жертву.

Как показали недавние атаки в странах Северной Европы, иногда зарвавшиеся вымогатели могут попросить и $14 млн, предложив 50%-ную скидку тому, кто готов платить. В среднем ставка повысилась до $2,5 млн, которые нужно отдать в BTC или XMR в течение 5-7 дней.

Согласно Resecurity, за первую половину 2021 года средняя стоимость ключа дешифровки, назначаемая авторами атак, возросла до рекордных $570 тыс., а к 2022 году почти удвоилась. (В отчете Group-IB за 2021 год приведена более скромная цифра — $247 тысяч.) По последним прогнозам, к 2031 году активность шифровальщиков будет обходиться бизнесу в $265 млрд, а с учетом всех негативных последствий, включая потерю репутации, — в $10,5 триллионов. К сожалению, несмотря на увещевания экспертов, вымогателям платит около половины жертв заражения — за неимением альтернативы.

Кросс-платформенный шифровальщик BlackCat, он же ALPHV, AlphaVM и AphaV, активен в интернете как минимум с ноября 2021 года и используется в основном против крупных компаний. Построенный на его основе RaaS-сервис (Ransomware-as-a-Service, вымогательский софт как услуга) связан партнерскими узами с брокерами доступа к чужим сетям.

Последнее время в таких атаках зачастую используются эксплойты ProxyShell (уязвимости CVE-2021-31207, CVE-2021-34473 и CVE-2021-34523 в Microsoft Exchange), дропперы (скрипты .bat или PowerShell) и бесфайловый метод загрузки (подменой DLL). В Linux злоумышленники создают обратный туннель SSH для связи зараженной машины с командной инфраструктурой BlackCat.

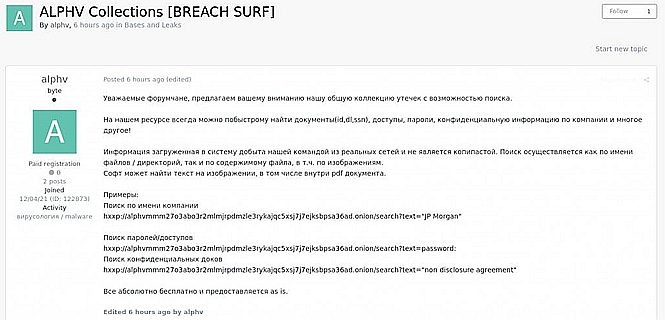
В рамках RaaS-сервиса в сети Tor функционирует сайт утечек, созданный для оказания дополнительного давления на жертв. От аналогов он отличается тем, что предоставляет возможность поиска по базе — по имени компании, а с недавних пор также по названию документов и их содержимому.


В базе BlackCat исследователи обнаружили более 2270 проиндексированных файлов с незашифрованными учетными данными, а также свыше 100 тыс. документов с пометкой «для служебного пользования», содержащих внутреннюю переписку и вложения (тоже проиндексированы).

В начале текущего года операторы BlackCat провели разрушительные атаки на OilTanking GmbH и Swissport International. В июне они опубликовали данные, украденные у спа-курорта в Орегоне, а позднее взяли на себя ответственность за атаки на два американских университета, во Флориде и Северной Каролине.

Вчера, 10 июля, список жертв вымогателей пополнился новыми именами — ИТ-провайдера COUNT+CARE Gmbh, отельера Dusit D2 Kenz (Дубай), австралийского аудитора Sinclair Wilson, дизайнера Adler Display из Балтимора, штат Мэриленд. По данным Resecurity, новые записи на сайте BlackCat появляются каждую неделю, а то и чаще.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru