



Вредонос Hive окончательно перешел на Rust и сменил подход к шифрованию

Вредонос Hive окончательно перешел на Rust и сменил подход к шифрованию

Вредонос Hive окончательно перешел на Rust и сменил подход к шифрованию

Опасения ИБ-экспертов сбылись: Windows-версию Hive тоже переписали на Rust; в результате шифровальщик стал работать быстрее, надежнее и повысил устойчивость к анализу. Новые образцы вредоноса, разобранные в Microsoft, также используют другой, более сложный метод шифрования.

Шифровальщик Hive, предоставляемый пользование как услуга (RaaS), объявился в интернете немногим более года назад. Вредоносный код на тот момент был написан на Go и заточен под Windows. Осенью зловреда портировали на Linux — не совсем удачно, поэтому позднее шифратор в этой версии был переписан на Rust.

Эксперимент оправдал себя, и наблюдатели из ИБ-сообщества предрекли, что нововведение, ранее опробованное на примере BlackCat/ALPHV, перекочует в Windows-версию Hive. По словам экспертов, использование Rust в данном случае дает такие преимущества, как безопасность по памяти, типам данных и потокам, полный контроль над низкоуровневыми ресурсами, многопоточность, широкий выбор криптобиблиотек, осложнение реверс-инжиниринга.

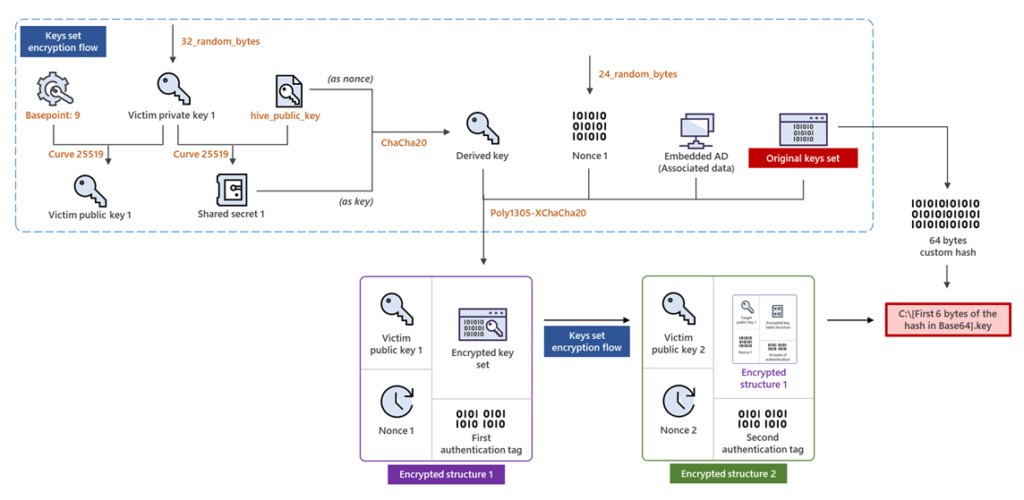
Первые образцы Windows-версии Hive на Rust, как показало исследование, были загружены на VirusTotal 21 февраля — через пару дней после публикации отчета корейских специалистов, которым удалось получить мастер-ключ зловреда. В ходе анализа семплов в Microsoft выяснилось, что Hive теперь использует другие алгоритмы шифрования: Диффи-Хеллмана для эллиптических кривых и ChaCha20 (прежде применялась связка AES+RSA).

Обновленный вредонос генерирует в памяти два набора ключей, пускает их в ход, затем шифрует и записывает в формате .key в корневой каталог диска с зашифрованными данными — вместо того чтобы вставлять их в обработанные файлы, как ранее. Чтобы не путать ключи к разным файлам, их имена изменяются: к оригинальному полному имени добавляются имя релевантного файла .key, знак подчеркивания, дефис и закодированная по base64 строка, указывающая на два разных блока данных в key-файле. Результат может выглядеть следующим образом: C:\myphoto.jpg.l0Zn68cb _ -B82BhIaGhI8.


В рамках апгрейда вирусописатели также опробовали построчное шифрование кода как меру противодействия анализу. Содержимое секции ресурсов .rdata расшифровывается во время выполнения программы — через XOR с константами, значения которых в семплах могут различаться.

Еще одно нововведение, тоже ожидаемое: учетные данные для доступа жертв к персонализированным страницам в сети Tor теперь, как и в Linux-версии Hive, передаются как аргумент командной строки (-u <логин>:<пароль>). Прежде они были вшиты в код зловреда, и аналитики могли извлечь их и следить за ходом переговоров о выкупе.

Существенный апгрейд Hive — еще одно доказательство того, что в мире шифровальщиков все быстро меняется. В этом месяце стало известно о прекращении операций AstraLocker — вымогатели выложили в общий доступ дешифраторы, решив заняться криптоджекингом. Освободившуюся нишу сразу занял новичок RedAlert, способный атаковать и Windows, и Linux (серверы VMWare ESXi).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru