



Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Авторы AstraLocker свернули операции, выпустили дешифраторы

Группировка, стоящая за атаками шифровальщика AstraLocker, объявила о прекращении вымогательской деятельности. Теперь киберпреступники хотят переключиться на криптоджекинг.

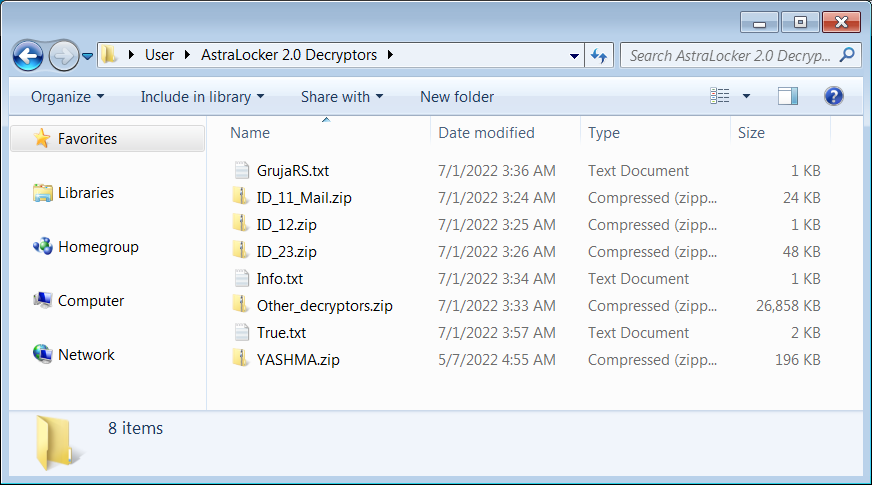
Более того, операторы AstraLocker даже загрузили на VirusTotal ZIP-архив с дешифраторами, которые помогут вернуть пострадавшие файлы в прежнее состояние. Специалисты BleepingComputer проанализировали архив и подтвердили подлинность инструментов для расшифровки.


«Это было весело, но всё веселье когда-нибудь подходит к концу. Я сворачиваю операцию, дешифраторы в архиве, чистые. Я ещё вернусь», — объясняет своё решение один из авторов AstraLocker.

Причину прекращения атак злоумышленник не раскрыл, однако есть мнение, что кампании AstraLocker могли привлечь внимание правоохранительных органов. Такое уже встречалось раньше, стоит вспомнить пример того же BlackMatter, операторы которого вышли из игры благодаря давлению правоохранителей.


Над универсальным дешифратором в настоящее время работают специалисты Emsisoft, в скором времени он будет доступен всем пострадавшим от программы-вымогателя.

Атаки AstraLocker, к слову, примечательны необычным методом шифрования устройств жертв. Как отметили исследователи из ReversingLabs, вместо компрометации девайсов злоумышленники разворачивали пейлоад непосредственно из вложений в письмах, используя вредоносные документы Microsoft Word.

Перед шифрованием вредонос всегда проверял, запущен ли он в виртуальной машине, а также завершал процессы антивирусов и препятствовал созданию резервных копий.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru