



Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

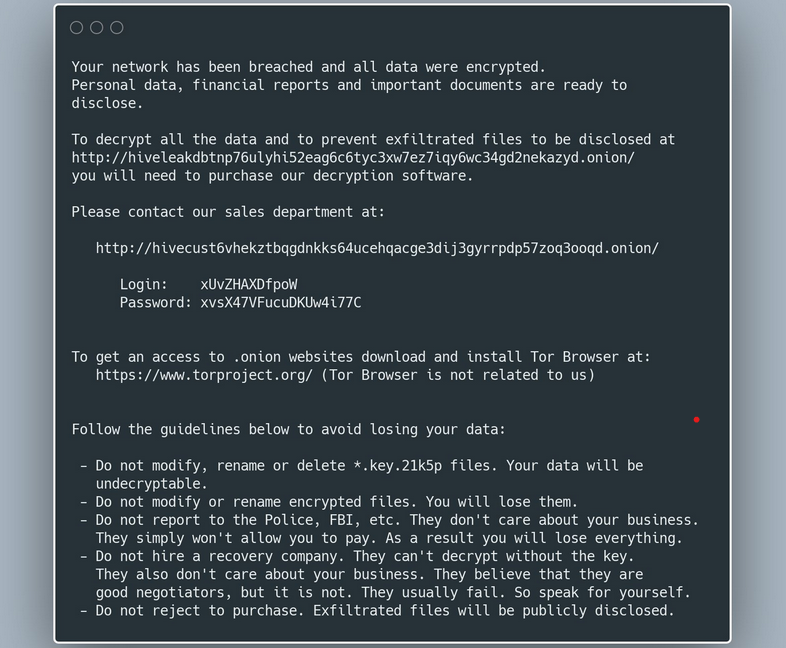
Авторы программы-вымогателя Hive научили своё детище шифровать системы Linux и FreeBSD. Интересно, что специально для этих платформ киберпреступники создали отдельные образцы вредоносной программы. О новых семплах рассказали специалисты ESET.

Как отметили исследователи, новые версии Hive всё ещё находятся в стадии разработки, поэтому часть их функциональных возможностей на сегодняшний день под вопросом. Например, анализ ESET показал, что заточенные под Linux образцы содержат множество багов.

Если такой семпл запустится с прямым путём, до шифрования файлов дело не дойдёт, потому что зловред тут же завершит работу. Для сравнения можно отметить, что Windows-версия Hive содержит целых пять опций запуска и может «прибить» процессы, пропустить неинтересные файлы и т. д.

Кроме того, атакующие Linux образцы программы-вымогателя не могут запустить шифрование без root-прав, поскольку вредонос пытается скопировать записку с выкупом в корневую файловую систему.

«Как и версии вредоноса для Windows, обнаруженные образцы написаны на языке Golang. При этом строки, имена пакетов и функций обфусцированы (предположительно, с помощью gobfuscate)», — пишет ESET.


Операторы Hive активны как минимум с июня 2021 года, за это время шифровальщик успел поразить более 30 организаций. Причём злоумышленники считают только тех жертв, которые отказались платить выкуп.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru