



Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

Вымогатель Hive научился шифровать системы Linux и FreeBSD (пока с багами)

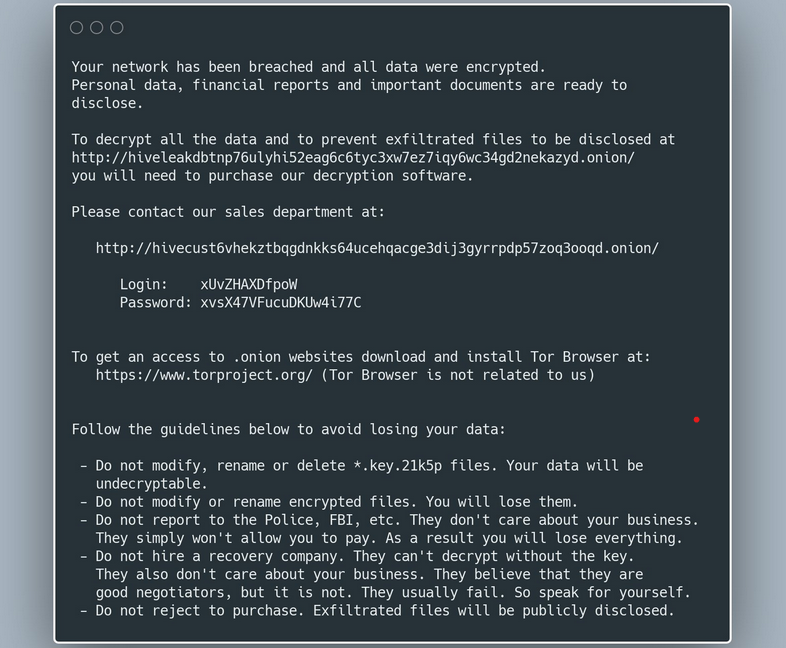
Авторы программы-вымогателя Hive научили своё детище шифровать системы Linux и FreeBSD. Интересно, что специально для этих платформ киберпреступники создали отдельные образцы вредоносной программы. О новых семплах рассказали специалисты ESET.

Как отметили исследователи, новые версии Hive всё ещё находятся в стадии разработки, поэтому часть их функциональных возможностей на сегодняшний день под вопросом. Например, анализ ESET показал, что заточенные под Linux образцы содержат множество багов.

Если такой семпл запустится с прямым путём, до шифрования файлов дело не дойдёт, потому что зловред тут же завершит работу. Для сравнения можно отметить, что Windows-версия Hive содержит целых пять опций запуска и может «прибить» процессы, пропустить неинтересные файлы и т. д.

Кроме того, атакующие Linux образцы программы-вымогателя не могут запустить шифрование без root-прав, поскольку вредонос пытается скопировать записку с выкупом в корневую файловую систему.

«Как и версии вредоноса для Windows, обнаруженные образцы написаны на языке Golang. При этом строки, имена пакетов и функций обфусцированы (предположительно, с помощью gobfuscate)», — пишет ESET.


Операторы Hive активны как минимум с июня 2021 года, за это время шифровальщик успел поразить более 30 организаций. Причём злоумышленники считают только тех жертв, которые отказались платить выкуп.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru