



Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

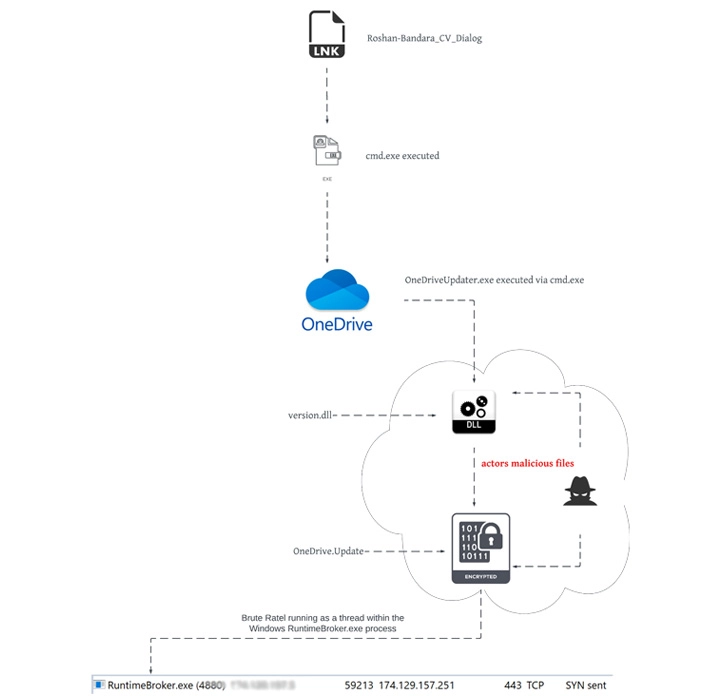
Киберпреступники начали использовать в атаках инструмент для пентеста Brute Ratel (BRc4), предназначенный для команд Red Team. С его помощью злоумышленникам якобы удаётся избегать детектирования и оставаться незамеченными в системе жертвы.

Специалисты Unit 42 (подразделение Palo Alto Networks) отметили, что один из образцов вредоноса был загружен на VirusTotal 19 мая 2022 года.

Исследователи нашли связь соответствующего пейлоада с набором инструментов Brute Ratel C4, помогающим избегать детектирования EDR-системами и антивирусными продуктами. BRc4, разработанный иранским специалистом Читаном Наяком, по своей сути является аналогом Cobalt Strike. Сам автор описывает его как «настраиваемый командный центр для Red Team и симуляции кибератак».

BRc4 — платный софт, первая версия которого вышла в конце 2020 года. За это время 350 клиентов приобрели более 480 лицензий на инструмент, каждая из которых обходится в 2500 долларов в год. При этом BRc4 может похвастаться богатой функциональностью: внедрение в процесс, снятие скриншотов, загрузка и скачивание файлов, много каналов для C2-взаимодействия и возможность хранить спрятанные от антивирусов артефакты памяти.

Использующие этот инструмент киберпреступники доставляют вредоносную нагрузку через образ Roshan_CV.iso, который при запуске монтирует Windows-диск, содержащий с виду безобидный документ в формате Word. Однако при запуске этого файла в систему пользователя устанавливается BRc4.

«Файл Roshan_CV.ISO и его содержимое подозрительно похожи на то, что использует другая APT-группа — российская APT29 (также известна под именами Cozy Bear, The Dukes и Iron Hemlock)», — объясняют исследователи из Unit 42.

Интересно, что второй семпл вредоноса загрузили на VirusTotal с территории Украины, а в общей сложности специалисты нашли уже семь образцов, датируемых февралём 2021 года.

Кстати, после сообщений Unit 42 тот самый Наяк, автор BRc4 сообщил, что в отношении соответствующих лицензий «были приняты адекватные меры».

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru