



Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Киберпреступники начали использовать в атаках инструмент для пентеста Brute Ratel (BRc4), предназначенный для команд Red Team. С его помощью злоумышленникам якобы удаётся избегать детектирования и оставаться незамеченными в системе жертвы.

Специалисты Unit 42 (подразделение Palo Alto Networks) отметили, что один из образцов вредоноса был загружен на VirusTotal 19 мая 2022 года.

Исследователи нашли связь соответствующего пейлоада с набором инструментов Brute Ratel C4, помогающим избегать детектирования EDR-системами и антивирусными продуктами. BRc4, разработанный иранским специалистом Читаном Наяком, по своей сути является аналогом Cobalt Strike. Сам автор описывает его как «настраиваемый командный центр для Red Team и симуляции кибератак».

BRc4 — платный софт, первая версия которого вышла в конце 2020 года. За это время 350 клиентов приобрели более 480 лицензий на инструмент, каждая из которых обходится в 2500 долларов в год. При этом BRc4 может похвастаться богатой функциональностью: внедрение в процесс, снятие скриншотов, загрузка и скачивание файлов, много каналов для C2-взаимодействия и возможность хранить спрятанные от антивирусов артефакты памяти.

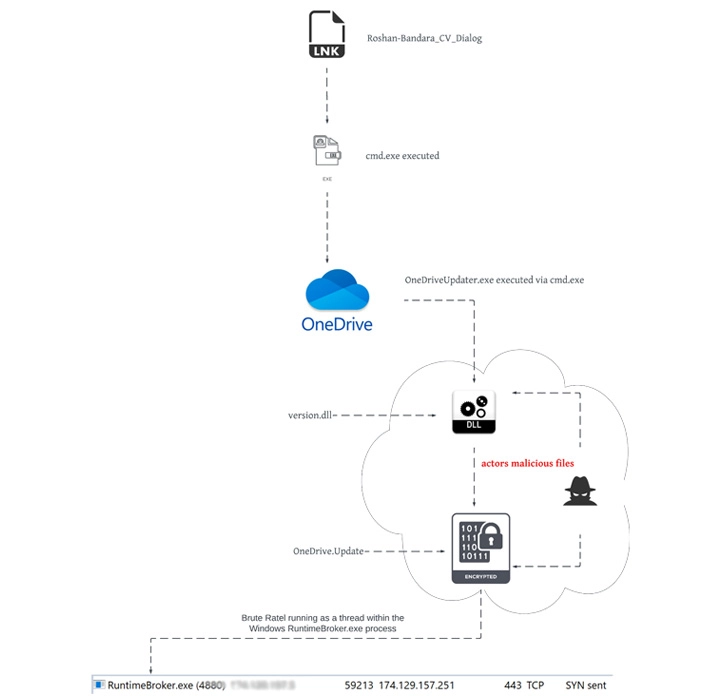
Использующие этот инструмент киберпреступники доставляют вредоносную нагрузку через образ Roshan_CV.iso, который при запуске монтирует Windows-диск, содержащий с виду безобидный документ в формате Word. Однако при запуске этого файла в систему пользователя устанавливается BRc4.

«Файл Roshan_CV.ISO и его содержимое подозрительно похожи на то, что использует другая APT-группа — российская APT29 (также известна под именами Cozy Bear, The Dukes и Iron Hemlock)», — объясняют исследователи из Unit 42.

Интересно, что второй семпл вредоноса загрузили на VirusTotal с территории Украины, а в общей сложности специалисты нашли уже семь образцов, датируемых февралём 2021 года.

Кстати, после сообщений Unit 42 тот самый Наяк, автор BRc4 сообщил, что в отношении соответствующих лицензий «были приняты адекватные меры».

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru