


NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

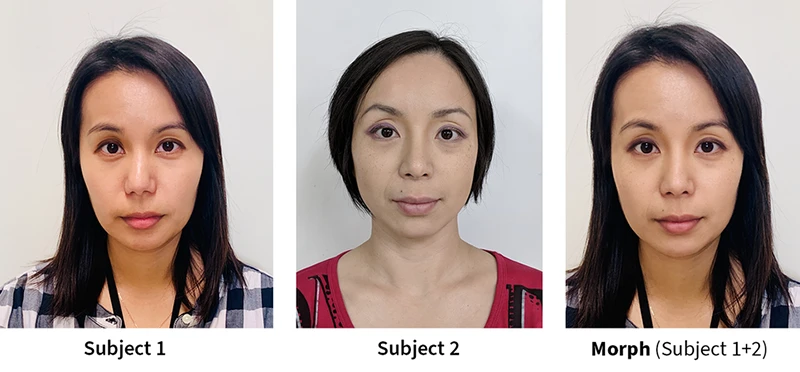
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru