



Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

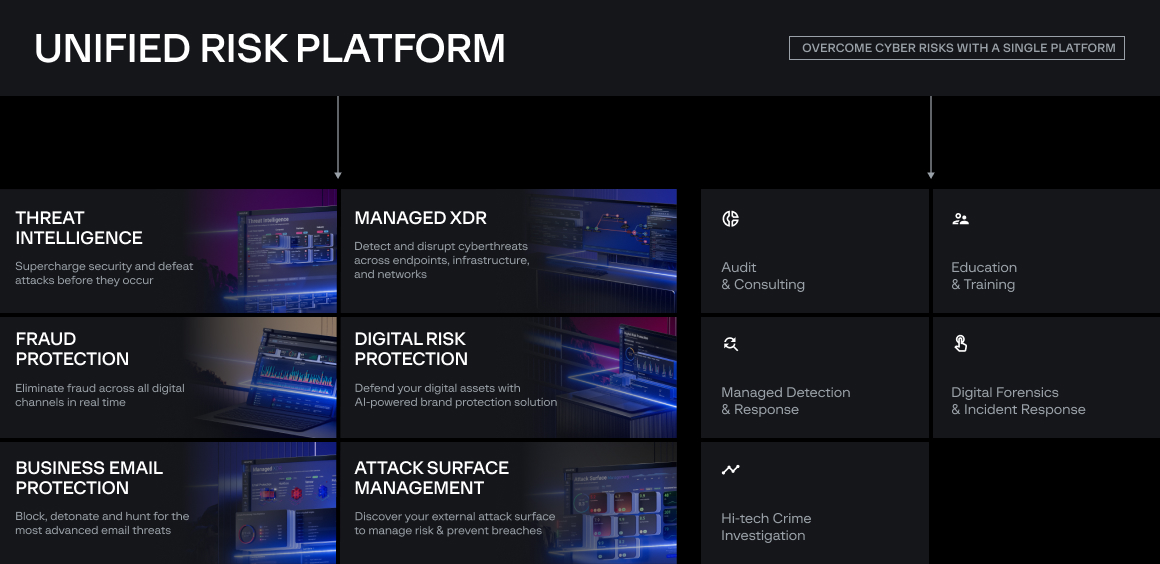
ИБ-компания Group-IB представила Unified Risk Platform — автоматизированную платформу для предотвращения целевых атак, утечек, мошенничества и посягательств на бренд. Новый стек продуктов и сервисов позволяет создавать индивидуальные профили киберугроз, учитывающие сферу деятельности и региональную принадлежность бизнес-структуры, а также оптимизировать защиту с подключением релевантных механизмов в режиме реального времени.

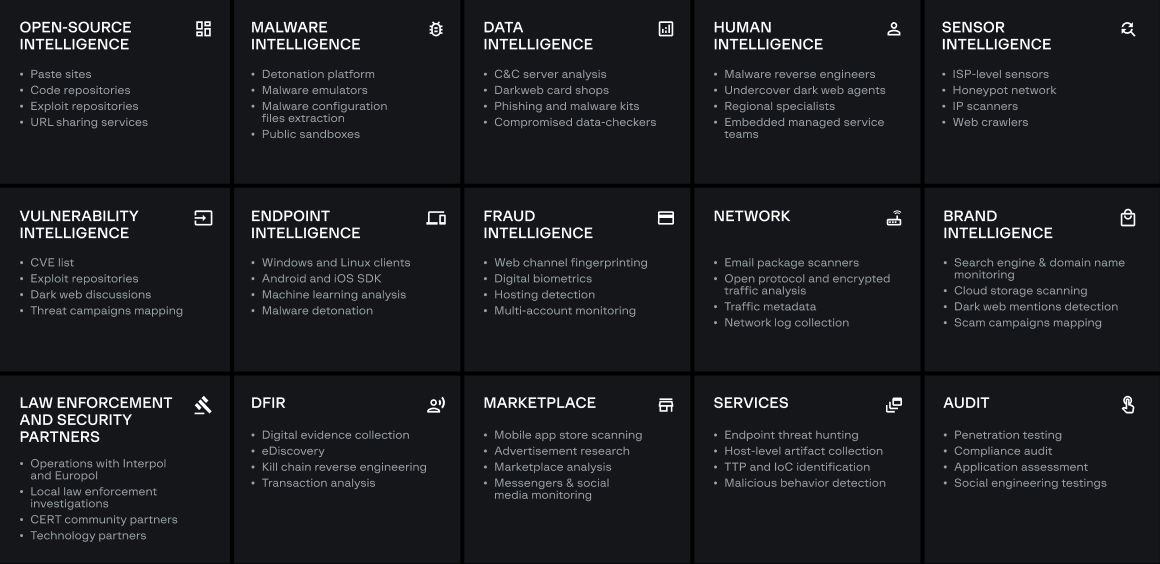
Компоненты Unified Risk Platform, по словам разработчиков, быстро развертываются по месту и интегрируются с существующими системами безопасности. Собранная за 11 лет база данных об актуальных киберугрозах (Threat Intelligence) постоянно пополняется; анализ информации, поступающей из 60 различных источников, производится с использованием алгоритмов машинного обучения и технологии нейросетей.


В состав Unified Risk Platform включены следующие продукты GIB (оценки приведены по результатам исследований Forrester):

  • Threat Intelligence — позволяет повысить эффективность ИБ-команды как минимум на 10% в сравнении с аналогами;
  • Managed XDR — скорость реагирования на 20% выше;
  • Digital Risk Protection — выявляет пиратский контент в среднем за 30 минут и устраняет 80% угроз для интеллектуальной собственности в течение 7 дней;
  • Fraud Protection — выявляет и предотвращает на 20% больше попыток финансового мошенничества, притом реже ошибается (ложноположительных срабатываний на 20% меньше);
  • Attack Surface Management — позволяет укрепить слабые места, отслеживая забытые ИТ-активы, незащищенные участки инфраструктуры, некорректные настройки в сети;
  • Business Email Protection — обеспечивает защиту корпоративной почты от сложных атак.

Услуги, доступные на новой SaaS-платформе:

  • аудит и консалтинг,
  • реагирование на инциденты и цифровая криминалистика,
  • образовательные программы,
  • исследование высокотехнологичных преступлений.


«Рост кибератак, увеличение количества киберпреступных групп, новые тактики и инструменты, которые используют атакующие, наглядно демонстрируют, что компаниям, а иногда и целым странам, все труднее управлять своими рисками в киберпространстве, — комментирует Дмитрий Волков, генеральный директор Group-IB. — В ответ на эти вызовы Group-IB вывела на рынок Unified Risk Platform — единую платформу, позволяющую предоставить максимальный уровень защиты благодаря пониманию методов, инструментов и намерений атакующих. Проактивное выявление и предотвращение сложных целевых атак, мошенничества, утечек, незаконного использования интеллектуальной собственности и бренда клиента — все эти актуальные киберугрозы должны быть предотвращены еще на стадии подготовки кибератаки, и наша экосистема технологий и сервисов способна это сделать».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru