



Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

Group-IB вывела на рынок новую SaaS-платформу для снижения киберрисков

ИБ-компания Group-IB представила Unified Risk Platform — автоматизированную платформу для предотвращения целевых атак, утечек, мошенничества и посягательств на бренд. Новый стек продуктов и сервисов позволяет создавать индивидуальные профили киберугроз, учитывающие сферу деятельности и региональную принадлежность бизнес-структуры, а также оптимизировать защиту с подключением релевантных механизмов в режиме реального времени.

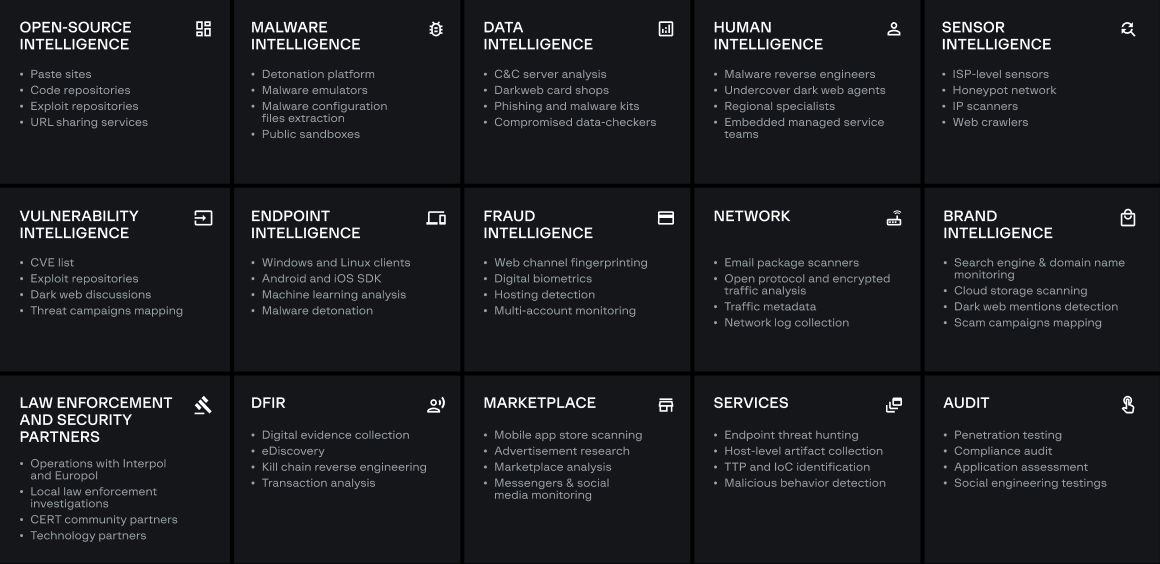
Компоненты Unified Risk Platform, по словам разработчиков, быстро развертываются по месту и интегрируются с существующими системами безопасности. Собранная за 11 лет база данных об актуальных киберугрозах (Threat Intelligence) постоянно пополняется; анализ информации, поступающей из 60 различных источников, производится с использованием алгоритмов машинного обучения и технологии нейросетей.


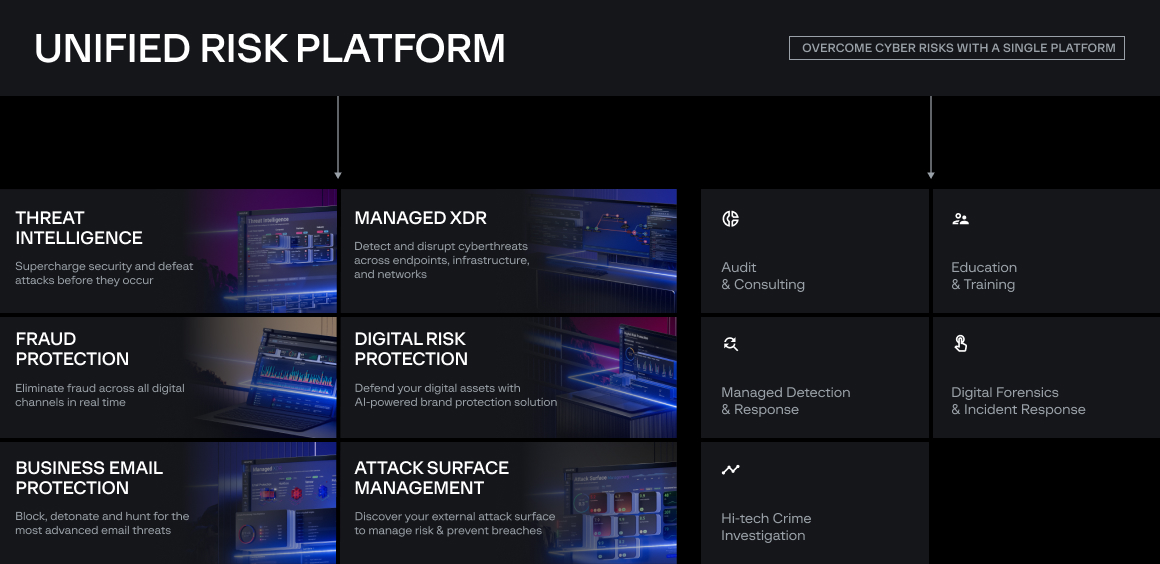
В состав Unified Risk Platform включены следующие продукты GIB (оценки приведены по результатам исследований Forrester):

  • Threat Intelligence — позволяет повысить эффективность ИБ-команды как минимум на 10% в сравнении с аналогами;
  • Managed XDR — скорость реагирования на 20% выше;
  • Digital Risk Protection — выявляет пиратский контент в среднем за 30 минут и устраняет 80% угроз для интеллектуальной собственности в течение 7 дней;
  • Fraud Protection — выявляет и предотвращает на 20% больше попыток финансового мошенничества, притом реже ошибается (ложноположительных срабатываний на 20% меньше);
  • Attack Surface Management — позволяет укрепить слабые места, отслеживая забытые ИТ-активы, незащищенные участки инфраструктуры, некорректные настройки в сети;
  • Business Email Protection — обеспечивает защиту корпоративной почты от сложных атак.

Услуги, доступные на новой SaaS-платформе:

  • аудит и консалтинг,
  • реагирование на инциденты и цифровая криминалистика,
  • образовательные программы,
  • исследование высокотехнологичных преступлений.


«Рост кибератак, увеличение количества киберпреступных групп, новые тактики и инструменты, которые используют атакующие, наглядно демонстрируют, что компаниям, а иногда и целым странам, все труднее управлять своими рисками в киберпространстве, — комментирует Дмитрий Волков, генеральный директор Group-IB. — В ответ на эти вызовы Group-IB вывела на рынок Unified Risk Platform — единую платформу, позволяющую предоставить максимальный уровень защиты благодаря пониманию методов, инструментов и намерений атакующих. Проактивное выявление и предотвращение сложных целевых атак, мошенничества, утечек, незаконного использования интеллектуальной собственности и бренда клиента — все эти актуальные киберугрозы должны быть предотвращены еще на стадии подготовки кибератаки, и наша экосистема технологий и сервисов способна это сделать».

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru