



Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Исследователи из Rapid7 обнаружили на хакерском форуме XSS объявление о продаже root-доступа к серверам Atlassian Confluence в сетях 50 американских компаний. По словам брокера, у него имеются сведения о других 10 тыс. уязвимых машин, и этому заявлению можно верить: продавец пользуется хорошей репутацией у киберкриминала.

Критическая RCE-уязвимость, которую предлагается использовать с оплатой эксплойта (CVE-2022-26134), была обнаружена при разборе целевой атаки на одного из клиентов Volexity. Патч для нее Atlassian выпустила в срочном порядке в начале текущего месяца; на тот момент в интернете было выявлено более 9 тыс. уязвимых серверов Confluence, в том числе в России.

Пользуясь тем, что админы зачастую тормозят с установкой столь важных обновлений, раскрытую 0-day быстро взяли на вооружение несколько китайских APT-групп, а также распространители шифровальщиков — форка Cerber и объявившегося в прошлом году AvosLocker (согласно Prodaft).

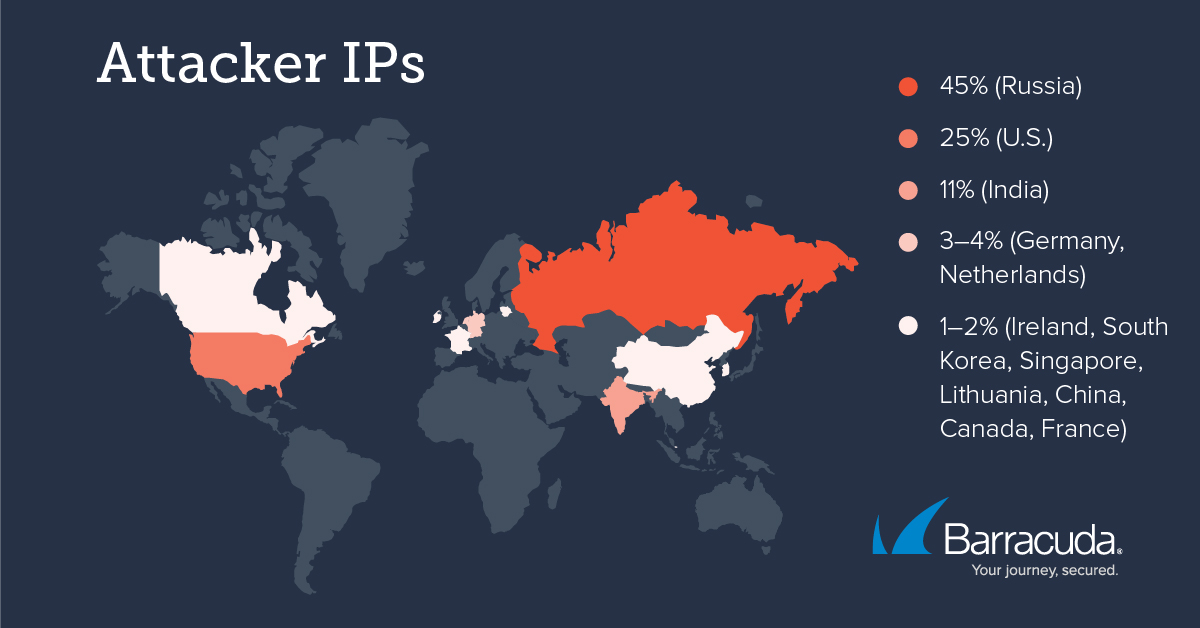
В этом месяце наблюдатели из Barracuda Networks ежедневно фиксируют попытки эксплойта CVE-2022-26134 по своей клиентской базе, с пиком, пришедшимся на 13 июня. Агрессивный поток исходит в основном из сетей облачных и хостинг-провайдеров России, США и Индии. Конечные цели при этом различны, от безобидного тестирования на проникновение до засева DDoS-ботов (вариантов Mirai) и криптомайнеров.


В связи с повышенной эксплойт-активностью админам рекомендуется незамедлительно обновить Atlassian Confluence до пропатченной версии. Нелишне будет также поискать признаки компрометации таких серверов. Эксперты Rapid7 тем временем пытаются установить владельцев 50 взломанных сетей, чтобы сообщить им о неприятной находке.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru