На прошлой неделе Lookout рассказала о шпионском софте Hermit для Android, который якобы использовали власти Казахстана. Google не осталась в стороне и разослала пользователям уведомления о том, что их устройства были заражены.
Специалисты Google Threat Analysis Group (TAG) также подчеркнули, что для защиты владельцев Android-смартфонов специалисты доработали механизм Google Play Protect.
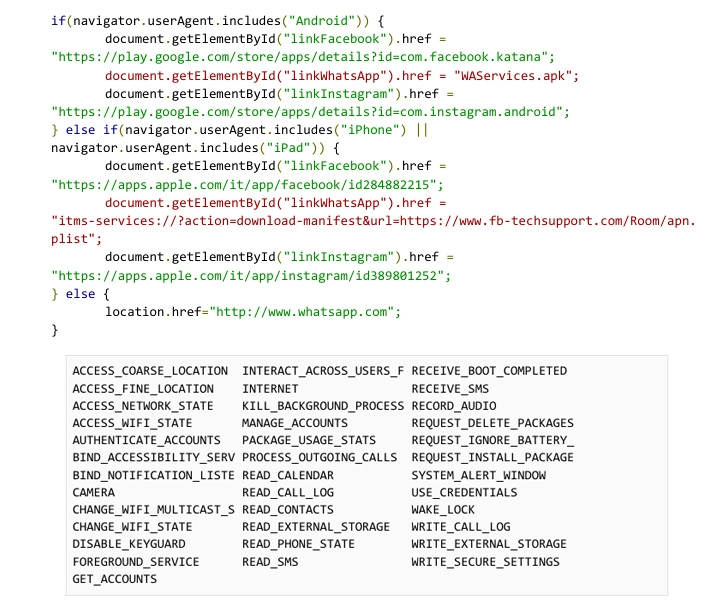
Напомним, что Hermit — разработка итальянской компании RCS Lab S.p.A., которая как раз специализируется на слежке. Среди функций шпионского софта — перехват СМС-сообщений, геолокации, а также кража фотографий и контактов.
Более того, Hermit по команде оператора может записывать аудио и даже сам звонить или перенаправлять вызовы пользователя. Модульность вредоноса позволяет подстраивать его под свои нужды.
Изучив цепочку атак, исследователи из Zimperium заподозрили, что операторы шпиона действовали заодно с интернет-провайдерами. Задача последних была проста — отключить целям мобильный интернет и прислать СМС-сообщение с указанием установить некое приложение, которое якобы вернёт доступ в Сеть.
«Мы считаем, что именно по этой причине большинство подобного софта были замаскированы под приложения от операторов связи. Как правило, если провайдеры не замешаны, шпионские программы маскируются под мессенджеры», — объясняют специалисты.
Для атак на пользователей iOS злоумышленники задействовали профили, позволяющие загружать на устройства фейковые приложения под прикрытием оператора без необходимости размещать их в App Store.
Анализ iOS-версии шпиона показал, что авторы используют шесть эксплойтов для следующих уязвимостей: CVE-2018-4344, CVE-2019-8605, CVE-2020-3837, CVE-2020-9907, CVE-2021-30883, и CVE-2021-30983.
Для установки Hermit на Android у пользователя должна быть включена возможность загрузки софта из сторонних магазинов.
«Такие кампании — очередное напоминание, что атакующим не всегда нужно использовать эксплойты. С помощью недобросовестных интернет-провайдеров и сторонней загрузки злоумышленники могут осуществить задуманное», — подытоживают эксперты.










