



Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Новая интересная киберкампания, за которой стоит, предположительно, китайская правительственная группа “Tropic Trooper“, выбрала себе целью скрипт-киддис — неопытных и начинающих киберпреступников. Злоумышленники используют загрузчик Nimbda и свежий вариант трояна Yahoyah.

Интересно, что упомянутый троян входит в состав потенциально опасного инструмента, известного под именем “SMS Bomber“. Такие тулзы, как правило, используются начинающими хакерами для DoS-атак на различные веб-сайты.

Согласно отчёту специалистов Check Point, обративших внимание на атаки китайской кибергруппы, злоумышленники имеют достаточно хорошее представление о криптографии и умело обращаются с AES.

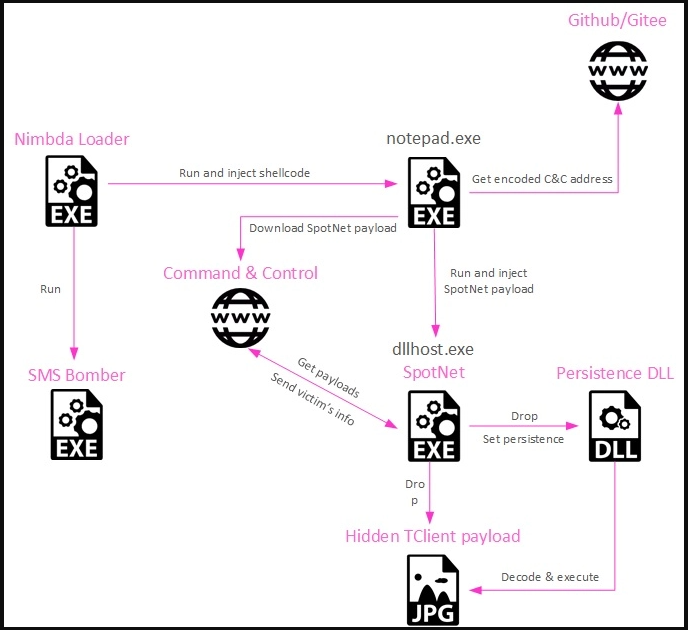
Атаки начинаются с загрузки вредоносной версии SMS Bomber, в которой содержится стандартный бинарник, а также дополнительный злонамеренный код, который внедряется в процесс notepad.exe.

В сущности, это лоадер Nimbda, использующий иконку SMS Bomber и содержащий исполняемый файл инструмента для DoS-атак.


Вредонос в фоновом режиме внедряет шелл-код в процесс “notepad“ и пытается соединиться с репозиторием на GitHub. Далее софт фетчит обфусцированный исполняемый файл, расшифровывает его и запускает с помощью техники «выдалбливания процесса» (Process Hollowing).

В итоге жертва получает пейлоад Yahoyah, собирающий данные об инфицированном устройстве. В частности, вредоносную программу интересует следующая информация:

  • Идентификаторы точек Wi-Fi.
  • Имя компьютера.
  • MAC-адрес.
  • Версию операционной системы.
  • Установленные антивирусные программы.
  • Наличие в системе файлов WeChat и Tencent.

На заключительном этапе пейлоад кодируется в JPG-изображение с помощью стеганографии.


Стоит также отметить кастомную имплементацию AES: обратная последовательность циклических операций выполняется дважды. Поэтому в отчёте Check Point специалисты называют это “AEES“.

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru