



Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Новая интересная киберкампания, за которой стоит, предположительно, китайская правительственная группа “Tropic Trooper“, выбрала себе целью скрипт-киддис — неопытных и начинающих киберпреступников. Злоумышленники используют загрузчик Nimbda и свежий вариант трояна Yahoyah.

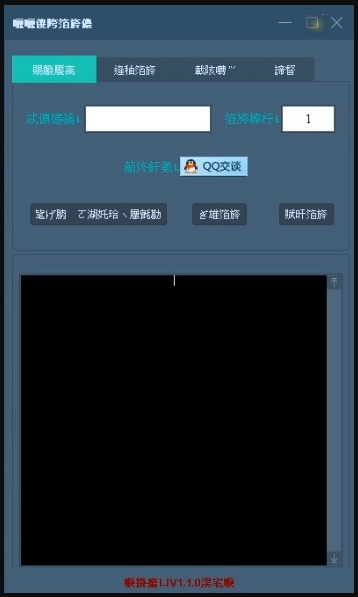
Интересно, что упомянутый троян входит в состав потенциально опасного инструмента, известного под именем “SMS Bomber“. Такие тулзы, как правило, используются начинающими хакерами для DoS-атак на различные веб-сайты.

Согласно отчёту специалистов Check Point, обративших внимание на атаки китайской кибергруппы, злоумышленники имеют достаточно хорошее представление о криптографии и умело обращаются с AES.

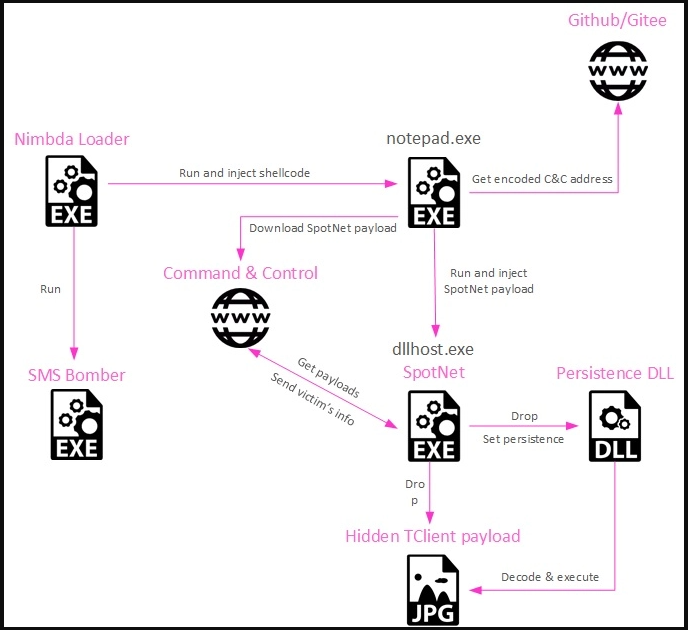
Атаки начинаются с загрузки вредоносной версии SMS Bomber, в которой содержится стандартный бинарник, а также дополнительный злонамеренный код, который внедряется в процесс notepad.exe.

В сущности, это лоадер Nimbda, использующий иконку SMS Bomber и содержащий исполняемый файл инструмента для DoS-атак.


Вредонос в фоновом режиме внедряет шелл-код в процесс “notepad“ и пытается соединиться с репозиторием на GitHub. Далее софт фетчит обфусцированный исполняемый файл, расшифровывает его и запускает с помощью техники «выдалбливания процесса» (Process Hollowing).

В итоге жертва получает пейлоад Yahoyah, собирающий данные об инфицированном устройстве. В частности, вредоносную программу интересует следующая информация:

  • Идентификаторы точек Wi-Fi.
  • Имя компьютера.
  • MAC-адрес.
  • Версию операционной системы.
  • Установленные антивирусные программы.
  • Наличие в системе файлов WeChat и Tencent.

На заключительном этапе пейлоад кодируется в JPG-изображение с помощью стеганографии.


Стоит также отметить кастомную имплементацию AES: обратная последовательность циклических операций выполняется дважды. Поэтому в отчёте Check Point специалисты называют это “AEES“.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru