


Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

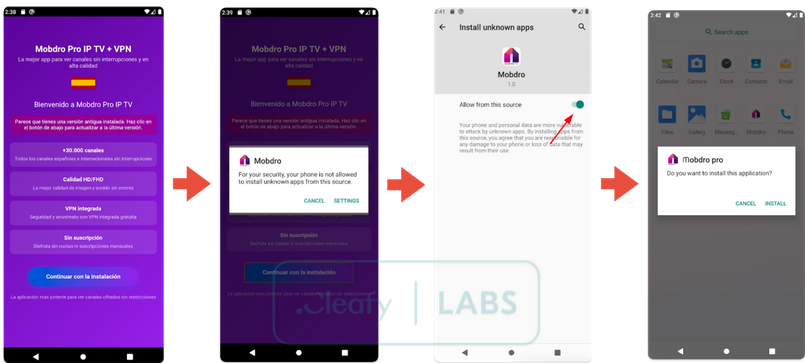
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

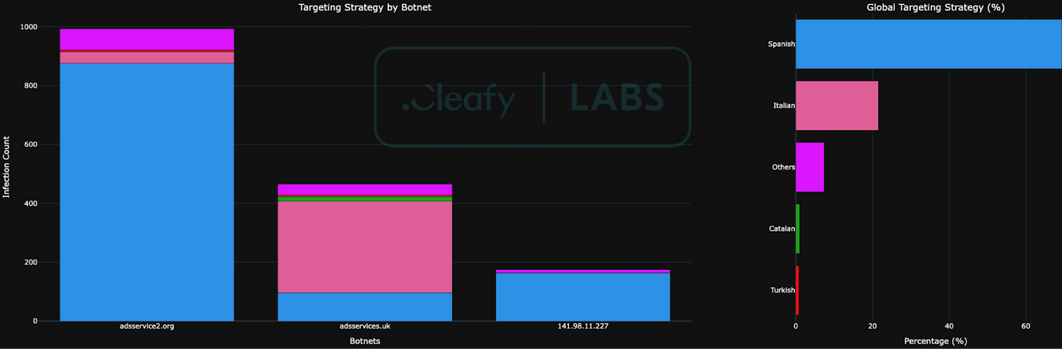
Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru