



Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

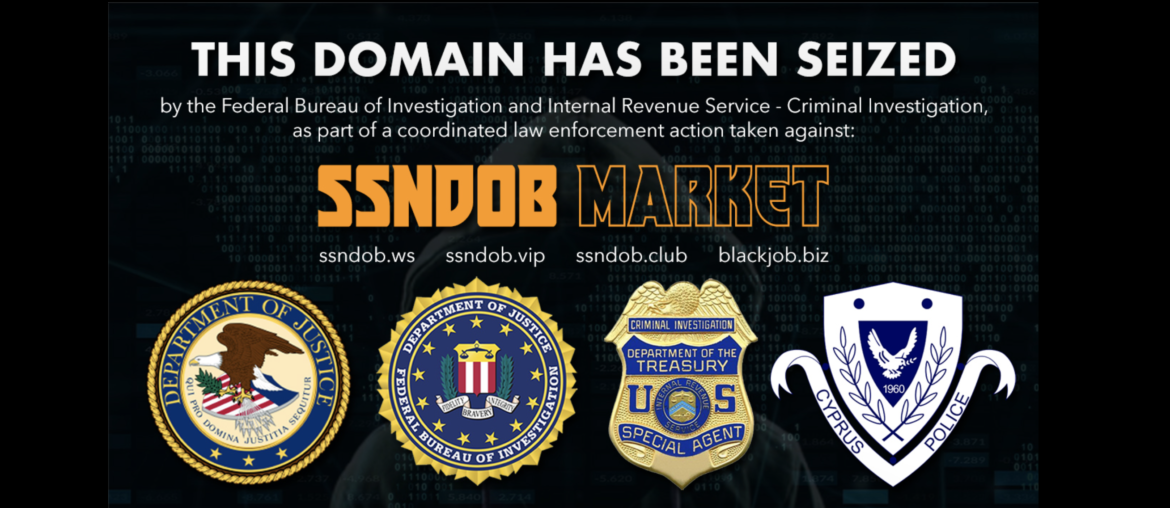
Минюст, ФБР и Налоговая служба США объявили об успешном захвате четырех доменов теневого маркетплейса SSNDOB. За семь лет работы торговой площадки на ней выставили на продажу персональные данные около 24 млн американцев, а доходы операторов превысили $19 миллионов.

В рамках международной операции были захвачены домены ssndob.ws, ssndob.vip, ssndob.club и blackjob.biz. Помимо правоохраны США в ней приняли участие полиция Латвии и Кипра.

На SSNDOB можно было оптом и в розницу приобрести такие ПДн, как имя, дата рождения, номер социальной страховки, адреса email, пароли и номера кредитных карт. Жертвы слива — в основном граждане США, хотя ассортимент также включал данные британцев. По мнению Advanced Intelligence, большое количество этой информации было собрано в результате утечек в сфере здравоохранения.

Услуги SSNDOB рекламировались в основном на форумах даркнета. Веб-сервис предоставлял клиентскую поддержку и постоянно отслеживал активность на многочисленных зеркалах, в особенности пополнение криптокошельков, выделяемых покупателям при создании аккаунтов.

Администраторы торговой площадки тщательно скрывали свою деятельность от бдительного ока правоохраны: использовали псевдонимы, размещали серверы в разных странах, принимали оплату только в криптовалюте — в основном в биткоинах, в редких случаях — в лайткоинах.

Специалисты Chainalysis выявили свыше 100 тыс. Bitcoin-транзакций на общую сумму $22 млн, проведенных в пользу SSNDOB с 2015 года. Примечательно, что в период с декабря 2018 года по июнь 2019-го маркетплейс перевел более $100 тыс. в биткоинах Joker's Stash. Этот торговый даркнет-портал пользовался большой популярностью у кардеров, но в начале прошлого года был вынужден объявить о закрытии ввиду повышенного внимания со стороны Интерпола.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru