



В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

В компоненте Поиск Windows нашли уязвимость нулевого дня

Новая уязвимость нулевого дня (0-day) в компоненте Поиск Windows (Windows Search) позволяет злоумышленники открыть окно, содержащее хранящиеся удалённо исполняемые файлы вредоносных программ. Для эксплуатации достаточно запустить документ Word.

Проблема кроется в обработке URI-протокола “search-ms“, который позволяет приложениям и HTML-ссылкам запускать настраиваемый поиск на устройстве. Чаще всего поисковые запросы «обращаются» внутрь устройства, однако Поиск Windows можно заставить запросить общие файловые ресурсы, расположенные на удалённых хостах. Для этого применяются кастомные заголовки.

Например, популярный набор утилит Sysinternals позволяет пользователю удалённо подключить live.sysinternals.com как сетевую шару, после чего запускать инструменты оттуда. В подобной схеме может использоваться следующий URI “search-ms“:

search-ms:query=proc&crumb=location:%5C%5Clive.sysinternals.com&displayname=Searching%20Sysinternals

Как видно из запроса, переменная “crumb“ определяет местоположение, а другая переменная — “displayname“ — устанавливает поисковой заголовок. В системах Windows 7, Windows 10 и Windows 11 можно вызвать окно поиска с помощью команды в Run или запуска в строке веб-браузера.

Есть и проблема такого метода эксплуатации: потенциальную жертву будет достаточно сложно заставить перейти по соответствующей ссылке, учитывая, что браузер выводит предупреждение.


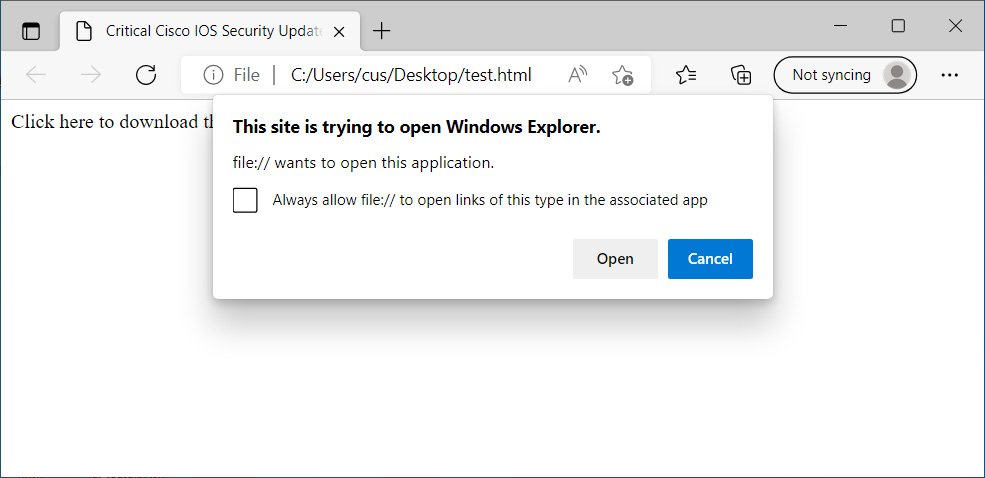
Тем не менее основатель Hacker House и исследователь в области кибербезопасности Мэтью Хики нашёл способ задействовать брешь OLEObject в Microsoft Office вместе с “search-ms“, что в итоге позволило ему открыть окно удалённого поиска с помощью Word-документа.

Напомним, что другую 0-day в Microsoft Office начали использовать китайские киберпреступники из APT-группы TA413.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru